
01
雙環境隔離
一般環境處理日常事務,安全工作空間承載敏感業務。兩個環境相互隔離,存取方式由企業授權策略控制。
先隔离敏感工作环境,再连接全球终端,并在风险发生时快速锁控。保护、管理与处置不再分散在多套工具中。
一般環境處理日常事務,安全工作空間承載敏感業務。兩個環境相互隔離,存取方式由企業授權策略控制。
透過電腦、手機、平板或 Web 管理分佈在不同地點的終端,集中完成檢視、協助、文件與策略操作。
設備遺失、人員離職或洩密風險時,可遠端鎖定、關機或執行受控資料處置,並保留完整審計記錄。
终端离开办公地点、文件异常操作、人员变化和管理权限越界,都可能让敏感数据失去控制。SWZ 从工作环境本身建立保护、可见性和处置能力。
電腦遺失、被帶離或儲存硬體脫離授權環境後,僅依賴登入口令難以涵蓋全部資料風險。
總部、分支、門市和外派團隊跨地域運行,設備狀態、桌面畫面與策略執行缺少統一視野。
敏感文件移轉、違規操作和異常會話如果缺少錄影與上下文,事後往往難以準確複盤。
設備被竊、人員離職或疑似洩密時,若無法大量鎖定與遠端處置,風險視窗會持續擴大。
管理员可通过电脑、手机、平板或 Web 进入统一管理平台,查看设备状态、发起远控、处理文件、审批操作并执行紧急锁控。
管理员可以通过电脑、手机、平板或 Web 查看状态、发起远控、处理文件和执行紧急锁控。
不是把零散工具简单叠加,而是围绕企业工作终端,把双环境、屏幕墙、弱网远控、文件与摄像头管理、录像审计和紧急处置放进同一套权限体系。
一台電腦承載兩套相互隔離的使用環境,讓日常辦公室與敏感業務保持清晰邊界。
承载日常办公与一般操作
 安全工作空间
仅向获得授权的人员开放
從一個管理入口查看跨地域終端,按組織、分組和風險狀態完成預覽、輪播、錄影與處置。
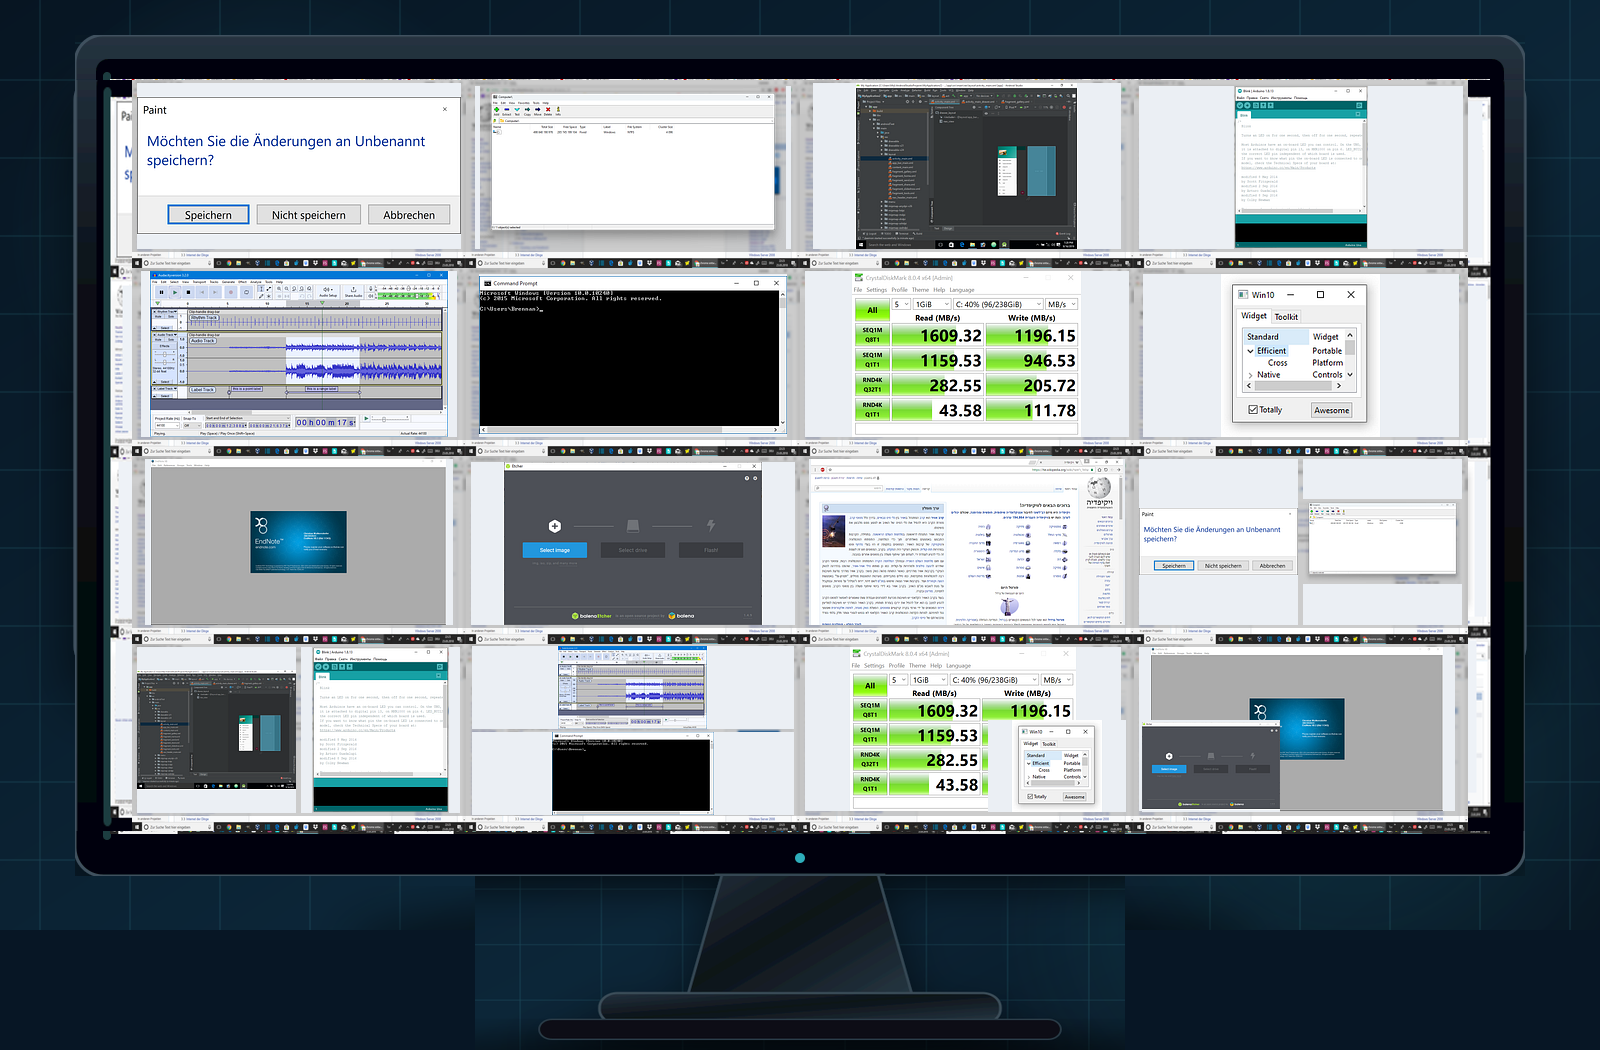
自研遠端桌面能力兼顧低延遲與弱網體驗,並把檔案與攝影機操作納入同一權限體系。
安全工作空间DEV-021 · 研发中心
從異常發現到批次鎖定、資料處置和複盤歸檔,形成可設定、可追蹤的緊急應變鏈路。
策略或值班人員發現風險,保留必要上下文。
依組織、設備與線上狀態快速定位目標。
經權限校驗或核准後鎖定、關機或處置資料。
記錄操作主體、物件、時間、原因與結果。
无论快速启用、完全私有、隔离网络还是跨地域混合架构,都可以围绕现有网络、安全制度和管理规模进行规划。
快速啟用,由服務平台統一維護。
部署在企業自有基礎設施與安全邊界內。
適配與公有網路隔離的獨立辦公室網路。
依組織、地理與資料等級靈活組合。
獨立資源與專屬維運邊界。
实际部署架构、网络依赖与运维边界以正式技术方案为准。
传统云桌面、普通远控、DLP 和磁盘加密各有侧重。SWZ 更关注本机工作体验、设备失控保护、全球管理与事件处置的协同。
| 比較維度 | SWZ 終端安全與遠端管理 | 傳統雲端桌面 / VDI | 普通遠端控制 | DLP / 終端安全 | 單一磁碟加密 |
|---|---|---|---|---|---|
| 主要工作算力 | 終端本機 | 資料中心或雲端宿主 | 終端本機 | 終端本機 | 終端本機 |
| 在地使用體驗 | 接近原生工作環境 | 受網絡與宿主資源影響 | 原生系統 | 原生系統 | 原生系統 |
| 雙環境隔離 | 原生集成 | 通常不涉及 | 通常不具備 | 通常不具備 | 通常不具備 |
| 裝置失控資料保護 | 核心能力 | 通常依賴資料不落地與存取控制 | 通常不是核心能力 | 視產品能力而定 | 核心能力之一 |
| 全球多終端管理 | 完整集成 | 通常具備 | 偏連線管理 | 通常具備 | 通常不具備 |
| 螢幕牆與輪播 | 原生集成 | 視平台或擴充而定 | 部分產品具備 | 通常不是核心能力 | 不具備 |
关于使用体验、双环境、安全边界、管理员权限和部署方式,我们先给出清晰、不过度承诺的说明。
SWZ 守望者是一套終端安全與遠端管理平台。它把雙環境隔離、全球多終端管理、螢幕牆、弱網遠端桌面、文件與攝影機管理、桌面錄影、一鍵鎖控和審計能力整合在同一平台。
產品基礎適合需要保護高階主管、財務、研發、法務、設計和客戶資料的組織,也適合 IT 維運、連鎖門市、分公司、外派團隊和對私有化或離線部署有要求的客戶。
產品基礎產品方案可從少量關鍵終端起步,並依組織規模擴展到大規模設備群聚。官網不設定宣傳層面的設備數量上限,具體容量與資源規劃會在部署溝通中確認。
產品基礎一般環境用於日常辦公,安全工作空間用於敏感業務。兩個環境相互隔離,安全工作空間僅向授權的人員開放,讓敏感資料不直接暴露在一般使用環境中。
工作環境可依交付方案提供統一入口的分環境授權,或預設進入普通環境、由授權人員進入安全工作空間的模式。具體進入方式和安全性配置僅在正式部署中向相應人員說明。
工作環境透過產品預設的授權方式進入。為保護產品安全邊界,官網不會展示具體操作、觸發時序或實作細節,正式交付時會向授權人員提供說明。
工作環境告訴我們您的設備規模、網路條件與重點場景,取得適合組織邊界的產品展示和部署建議。