Plateforme de sécurité des terminaux et de gestion à distance

Un ordinateur. Deux environnements.Une plateforme pour piloter chaque terminal

SWZ Watcher intègre une double isolation de l'environnement, une télécommande globale, un mur d'écran, une gestion des fichiers et des caméras à distance, un audit des opérations sensibles et un contrôle du verrouillage d'urgence sur la même plate-forme.

核心能力
Isolation des environnementsGestion mondiale à distanceMur d’écrans et enregistrementVerrouillage en un clic
守望控制中心全部终端 128
实时屏幕墙 · 研发中心概念演示
安全状态
安全工作空间保护策略运行中
策略、连接与审计链路正常
事件与处置轨迹当前终端 FIN-008
  1. 发现异常文件操作
  2. 定位设备 FIN-008
  3. 执行受控锁定
  4. 审计记录已归档
查看完整审计机制
Calcul local du terminalContrôle à faible latence sur réseau faibleDéploiement cloud ou privé了解完整能力
THREE CORE PILLARS

三项核心能力,
形成终端管理闭环

先隔离敏感工作环境,再连接全球终端,并在风险发生时快速锁控。保护、管理与处置不再分散在多套工具中。

01

Isolation des environnements

L'environnement normal gère les affaires quotidiennes et l'espace de travail sécurisé héberge les affaires sensibles. Les deux environnements sont isolés l'un de l'autre et l'accès est contrôlé par les politiques d'autorisation de l'entreprise.
02

Gestion mondiale à distance

Gérez les terminaux répartis dans différents endroits via des ordinateurs, des téléphones mobiles, des tablettes ou le Web, et effectuez de manière centralisée les opérations de visualisation, d'assistance, de fichiers et de politiques.

03

Verrouillage d'urgence

En cas de perte d'équipement, de départ du personnel ou de risque de fuite, vous pouvez verrouiller, arrêter ou effectuer une élimination contrôlée des données à distance et conserver des enregistrements d'audit complets.

RISK SURFACE

企业数据风险,
不只发生在网络边界

终端离开办公地点、文件异常操作、人员变化和管理权限越界,都可能让敏感数据失去控制。SWZ 从工作环境本身建立保护、可见性和处置能力。

01

Les données sensibles dépassent les limites contrôlées

Après la perte ou le retrait de l'ordinateur, ou après la suppression du matériel de stockage de l'environnement autorisé, il est difficile de couvrir tous les risques liés aux données en s'appuyant uniquement sur le mot de passe de connexion.

02

Les terminaux des employés sont dispersés et difficiles à gérer

Le siège social, les succursales, les magasins et les équipes sortantes opèrent dans plusieurs régions, et il existe un manque de vision unifiée de l'état des équipements, des écrans de bureau et de l'exécution des politiques.

03

Les opérations anormales manquent d'enregistrements sur site

Les déplacements de fichiers sensibles, les opérations illégales et les conversations anormales sont souvent difficiles à examiner avec précision par la suite sans enregistrement ni contexte.

04

Vitesse de réponse d'urgence insuffisante

Lorsque de l'équipement est volé, que du personnel part ou que des secrets sont soupçonnés de fuite, si le verrouillage des lots et l'élimination à distance ne sont pas possibles, la fenêtre de risque continuera de s'élargir.

GLOBAL TERMINAL CONTROL

不受地点限制,
统一管理所有工作终端

管理员可通过电脑、手机、平板或 Web 进入统一管理平台,查看设备状态、发起远控、处理文件、审批操作并执行紧急锁控。

从太空俯瞰夜间城市灯光,象征跨地域终端连接
GLOBAL TERMINAL CONTROL一个管理入口,连接不同地点的工作终端

管理员可以通过电脑、手机、平板或 Web 查看状态、发起远控、处理文件和执行紧急锁控。

电脑手机平板Web
总部 · 受保护华东分部 · 在线海外团队 · 已连接
ONE CONTROL PLANE

从数据环境到事件处置,
形成完整保护链路

不是把零散工具简单叠加,而是围绕企业工作终端,把双环境、屏幕墙、弱网远控、文件与摄像头管理、录像审计和紧急处置放进同一套权限体系。

01DUAL ENVIRONMENT

Environnement général et espace de travail sécuritaire

Un ordinateur héberge deux environnements d'utilisation mutuellement isolés, permettant d'établir des limites claires entre le travail de bureau quotidien et les activités sensibles.

  • Prend en charge l'autorisation d'environnement séparée pour une entrée unifiée ou le mode double environnement qui est par défaut l'environnement normal.
  • L'espace de travail sécurisé n'est ouvert qu'au personnel autorisé et la méthode de saisie spécifique n'est pas affichée sur la page publique.
  • Les données professionnelles sont protégées en permanence et l'appareil ou le matériel de stockage reste illisible lorsqu'il est retiré de l'environnement autorisé.
深入了解
双环境隔离公开概念演示
模式 A统一入口,根据授权凭据进入对应环境
模式 B默认进入普通环境,授权后进入安全工作空间
01普通环境

承载日常办公与一般操作

  • 默认日常使用
  • 基础办公与网络访问
  • 不直接呈现敏感业务数据
02安全工作空间

仅向获得授权的人员开放

  • 敏感业务工作
  • 数据持续处于保护状态
  • 权限、策略与审计联动
具体进入方式与实现细节仅在正式授权交付中说明
02GLOBAL CONTROL

Gestion globale des terminaux et mur d'écran

Visualisez les terminaux interrégionaux à partir d'un seul portail de gestion et effectuez un aperçu complet, un carrousel, un enregistrement et une élimination en fonction de l'organisation, du regroupement et de l'état des risques.

  • Prend en charge les PC, téléphones mobiles, tablettes et portail de gestion Web.
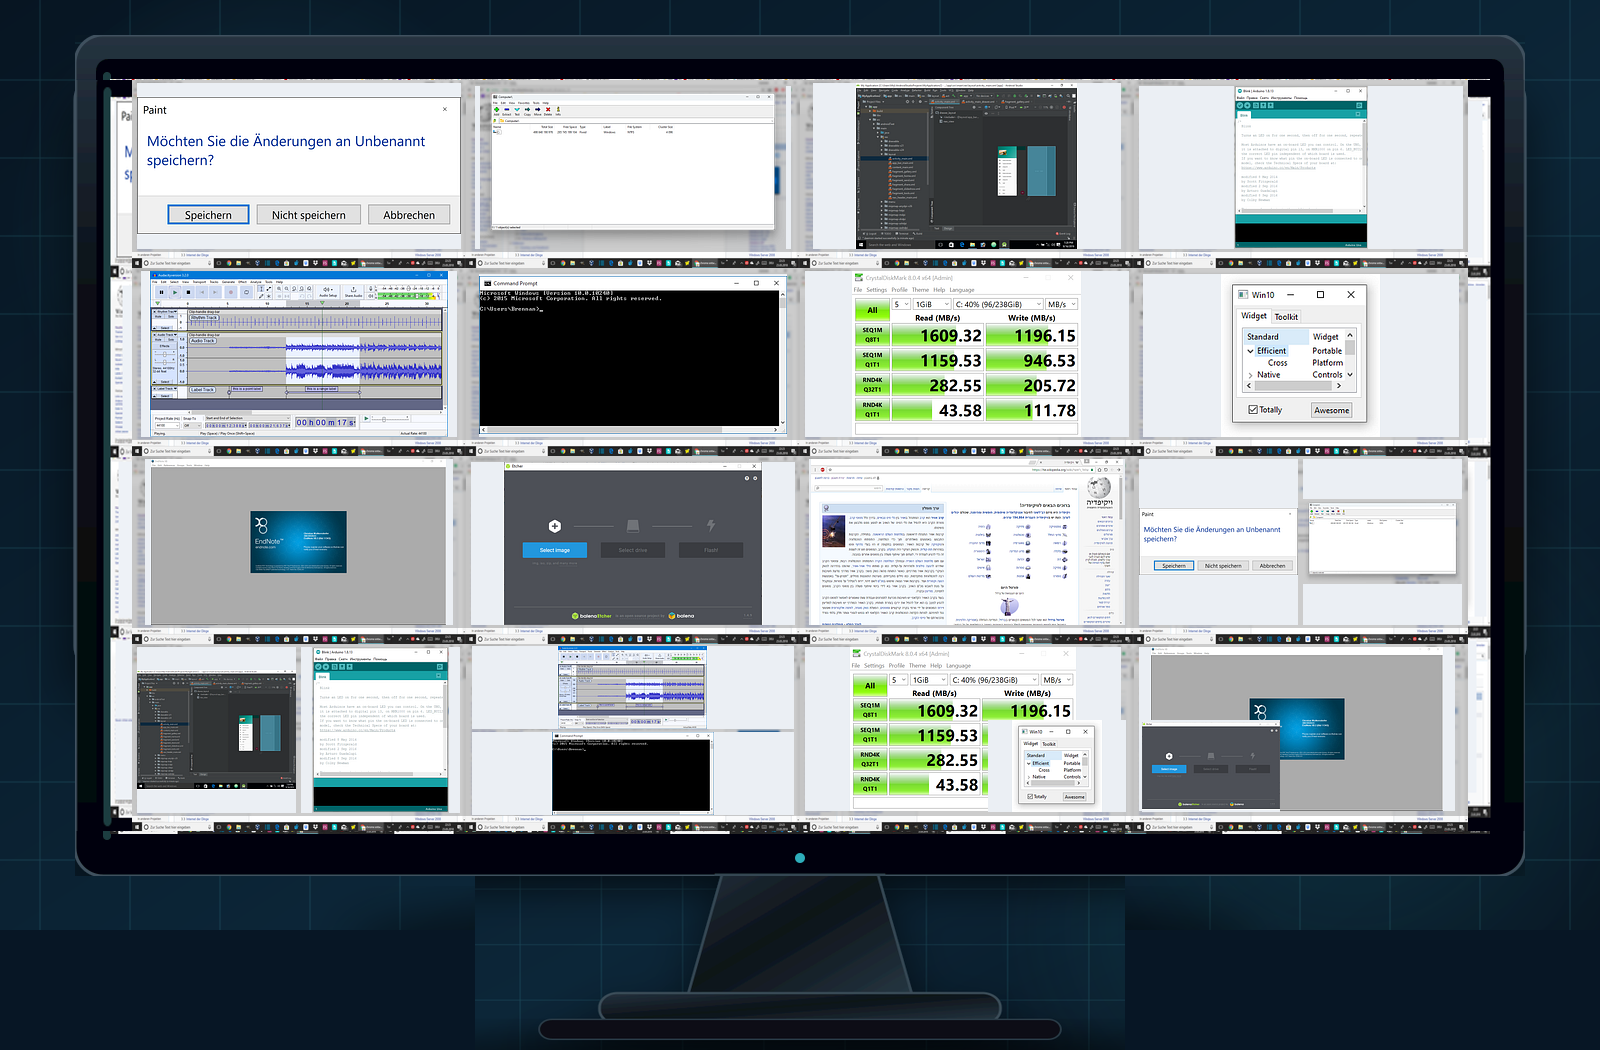
  • Le mur d'écran 4 × 4 affiche plusieurs bureaux de manière centralisée et peut également être filtré par service et statut de risque.
  • Entrez un seul terminal à partir de l'aperçu de l'écran et continuez à effectuer des opérations de contrôle à distance, de fichier ou d'audit.
查看屏幕墙能力
4×4 实时屏幕墙产品演示素材
查看高清图
16 台桌面
一台显示器内以四列四行排列的十六个 Windows 工作桌面,展示屏幕墙集中查看效果
手机端可左右滑动查看高清桌面
实时预览轮播巡检分组筛选录像留痕
03REMOTE OPERATIONS

Faible contrôle à distance du réseau, gestion des fichiers et des caméras

Les fonctionnalités de bureau à distance auto-développées prennent en compte une faible latence et une expérience réseau faible, et intègrent les opérations sur les fichiers et les caméras dans le même système d'autorisation.

  • Visualisation et contrôle autorisés des terminaux distants, prenant en charge la collaboration commune multi-écrans, presse-papiers et fichiers.
  • Parcourez, téléchargez, téléchargez, distribuez, collectez et supprimez des fichiers dans le cadre de l'autorisation.
  • La visualisation et l'enregistrement de la caméra sont autorisés indépendamment, et le sujet, l'heure et l'objet opérationnels sont enregistrés.
了解远程操作
远程会话 · DEV-021
弱网优化连接
安全工作空间DEV-021 · 研发中心
连接稳定授权查看审计已启用
04AUDIT & RESPONSE

Audit vidéo et contrôle de verrouillage à une touche

Formez un lien d'intervention d'urgence configurable et traçable depuis la découverte d'anomalies jusqu'au verrouillage par lots, au traitement des données et à l'archivage des avis.

  • Prend en charge l'enregistrement de bureau en temps réel, continu, en carrousel ou déclenché par une politique.
  • Prend en charge l'exécution unique ou par lots du verrouillage, de l'arrêt, du redémarrage et du traitement des données contrôlé.
  • L'approbation peut être configurée pour les opérations clés, et les actions de l'administrateur seront également tracées tout au long du processus.
了解权限与审计
Chaîne de réponse aux incidentsDe la détection à la revue
  1. 01

    Détecter l’anomalie

    La politique ou le système de surveillance identifie les risques et conserve le contexte nécessaire.

  2. 02

    Localiser le terminal

    Localisez rapidement les cibles par organisation, appareil et statut en ligne.

  3. 03

    Appliquer le verrouillage

    Verrouiller, arrêter ou supprimer les données après vérification ou approbation de l'autorisation.

  4. 04

    Revoir la piste d’audit

    Enregistrez le sujet, l'objet, l'heure, la cause et le résultat de l'opération.

Permissions par niveauApprobation des actions critiquesPiste d’audit complète
DEPLOY YOUR WAY

适配不同组织边界的
五种部署方式

无论快速启用、完全私有、隔离网络还是跨地域混合架构,都可以围绕现有网络、安全制度和管理规模进行规划。

01

SaaS

Activation rapide et maintenance unifiée par la plateforme de service.

02

Déploiement privé

Déployé au sein de l'infrastructure et du périmètre de sécurité appartenant à l'entreprise.

03

Réseau local hors ligne

Adaptez-vous aux réseaux de bureaux indépendants isolés du réseau public.

04

Déploiement hybride

Combinaison flexible par organisation, région et niveau de données.

05

Hébergement dédié

Ressources indépendantes et limites dédiées à l'exploitation et à la maintenance.

实际部署架构、网络依赖与运维边界以正式技术方案为准。

SOLUTION FIT

不同于单一工具,
SWZ 连接完整控制链路

传统云桌面、普通远控、DLP 和磁盘加密各有侧重。SWZ 更关注本机工作体验、设备失控保护、全球管理与事件处置的协同。

Dimension de comparaisonSécurité du terminal SWZ et gestion à distancePoste de travail cloud traditionnel/VDITélécommande normaleDLP/Sécurité des points de terminaisonChiffrement d'un seul disque
Puissance de calcul du travail principalTerminal natifCentre de données ou hébergement cloudTerminal natifTerminal natifTerminal natif
Expérience d'utilisation localeProche de l'environnement de travail natifAffecté par les ressources réseau et hôteSystème natifSystème natifSystème natif
Isolation des environnementsIntégration nativeGénéralement non impliquéGénéralement non disponibleGénéralement non disponibleGénéralement non disponible
Protection des données hors de contrôle de l'appareilCapacités clésRepose généralement sur la défaillance des données et le contrôle d'accèsCe n'est généralement pas une compétence de baseDépend des capacités du produitUne des compétences clés
Gestion multi-terminaux globaleIntégration complètea généralementGestion des connexions partiellesa généralementGénéralement non disponible
Mur d'écran et carrouselIntégration nativeDépend de la plate-forme ou de l'extensionCertains produits ontCe n'est généralement pas une compétence de baseNon disponible
QUESTIONS, ANSWERED

开始了解 SWZ 前,
您可能关心这些问题

关于使用体验、双环境、安全边界、管理员权限和部署方式,我们先给出清晰、不过度承诺的说明。

01Qu'est-ce que SWZ Watcher ?

SWZ Watcher est une plateforme de sécurité des terminaux et de gestion à distance. Il intègre une isolation double environnement, une gestion multi-terminal globale, un mur d'écran, un bureau à distance en réseau faible, une gestion de fichiers et de caméras, un enregistrement de bureau, un contrôle de verrouillage en un clic et des capacités d'audit sur la même plate-forme.

Bases du produit
02À quelles entreprises et à quels postes SWZ convient-il ?

Convient aux organisations qui ont besoin de protéger les données de leurs dirigeants, financières, R&D, juridiques, de conception et clients. Il convient également aux opérations informatiques, aux chaînes de magasins, aux succursales, aux équipes expatriées et aux clients ayant des besoins de privatisation ou de déploiement hors ligne.

Bases du produit
03Existe-t-il une limite au nombre d'ordinateurs gérés ?

Les solutions produits peuvent démarrer avec un petit nombre de points de terminaison critiques et évoluer vers des clusters de périphériques à grande échelle en fonction de la taille de l'organisation. Le site officiel ne fixe pas de limite supérieure au nombre d'appareils au niveau promotionnel, et la planification spécifique de la capacité et des ressources sera confirmée lors de la communication de déploiement.

Bases du produit
04Quelle est la différence entre un environnement normal et un espace de travail sécurisé ?

Un environnement normal est utilisé pour le travail de bureau quotidien et un espace de travail sécurisé est utilisé pour les activités sensibles. Les deux environnements sont isolés l'un de l'autre et l'espace de travail sécurisé n'est ouvert qu'au personnel autorisé, de sorte que les données sensibles ne soient pas directement exposées à l'environnement d'utilisation générale.

Environnement de travail
05Quels modèles d'utilisation sont pris en charge dans les environnements doubles ?

peut fournir une autorisation d'environnement distincte pour une entrée unifiée selon le plan de livraison, ou un mode qui par défaut est un environnement normal et permet au personnel autorisé d'entrer dans un espace de travail sécurisé. Les méthodes d'accès spécifiques et les configurations de sécurité ne seront expliquées qu'au personnel approprié lors du déploiement formel.

Environnement de travail
06Comment accéder à l'espace de travail sécurisé ?

Entrez via la méthode d'autorisation prédéfinie du produit. Afin de protéger les limites de sécurité du produit, le site officiel n'affichera pas d'opérations spécifiques, de séquences de déclenchement ou de détails de mise en œuvre. Des instructions seront fournies au personnel autorisé lors de la livraison officielle.

Environnement de travail
START WITH CONTROL

Établir le propre environnement de travail sécurisé d'une entreprise à partir des terminaux clés

Indiquez-nous la taille de votre appareil, les conditions du réseau et les scénarios clés pour obtenir des démonstrations de produits et des recommandations de déploiement adaptées aux limites de votre organisation.