
01
Изоляция двух сред
В обычной среде решаются повседневные дела, а в безопасном рабочем пространстве — конфиденциальные дела. Две среды изолированы друг от друга, а доступ контролируется политиками авторизации предприятия.
SWZ Watcher объединяет двойную изоляцию среды, глобальное удаленное управление, экранную стену, удаленное управление файлами и камерами, конфиденциальный аудит операций и управление аварийной блокировкой на одной платформе.
 守望控制中心全部终端 128
先隔离敏感工作环境,再连接全球终端,并在风险发生时快速锁控。保护、管理与处置不再分散在多套工具中。
В обычной среде решаются повседневные дела, а в безопасном рабочем пространстве — конфиденциальные дела. Две среды изолированы друг от друга, а доступ контролируется политиками авторизации предприятия.
Управляйте терминалами, распределенными в разных местах, через компьютеры, мобильные телефоны, планшеты или через Интернет, а также централизованно выполняйте просмотр, помощь, операции с файлами и политиками.
В случае потери оборудования, увольнения персонала или возникновения риска утечки вы можете удаленно заблокировать, выключить или выполнить контролируемое удаление данных, а также вести полные записи аудита.
终端离开办公地点、文件异常操作、人员变化和管理权限越界,都可能让敏感数据失去控制。SWZ 从工作环境本身建立保护、可见性和处置能力。
После того, как компьютер утерян или увезен, или оборудование хранения данных удалено из авторизованной среды, трудно охватить все риски данных, полагаясь исключительно на пароль для входа.
Штаб-квартира, филиалы, магазины и выездные команды работают в разных регионах, и отсутствует единое представление о состоянии оборудования, экранах рабочего стола и выполнении политик.
Перемещение конфиденциальных файлов, незаконные операции и необычные разговоры зачастую трудно точно просмотреть впоследствии без записи и контекста.
В случае кражи оборудования, увольнения персонала или подозрения в утечке секретов, если блокировка партии и удаленная утилизация невозможны, окно риска будет продолжать расширяться.
管理员可通过电脑、手机、平板或 Web 进入统一管理平台,查看设备状态、发起远控、处理文件、审批操作并执行紧急锁控。
管理员可以通过电脑、手机、平板或 Web 查看状态、发起远控、处理文件和执行紧急锁控。
不是把零散工具简单叠加,而是围绕企业工作终端,把双环境、屏幕墙、弱网远控、文件与摄像头管理、录像审计和紧急处置放进同一套权限体系。
На одном компьютере размещаются две взаимно изолированные среды использования, что позволяет четко разграничить повседневную офисную работу и конфиденциальную деловую деятельность.
承载日常办公与一般操作
安全工作空间仅向获得授权的人员开放
Просмотр межрегиональных терминалов с одного портала управления, а также полный предварительный просмотр, карусель, запись и удаление в соответствии с организацией, группировкой и статусом риска.
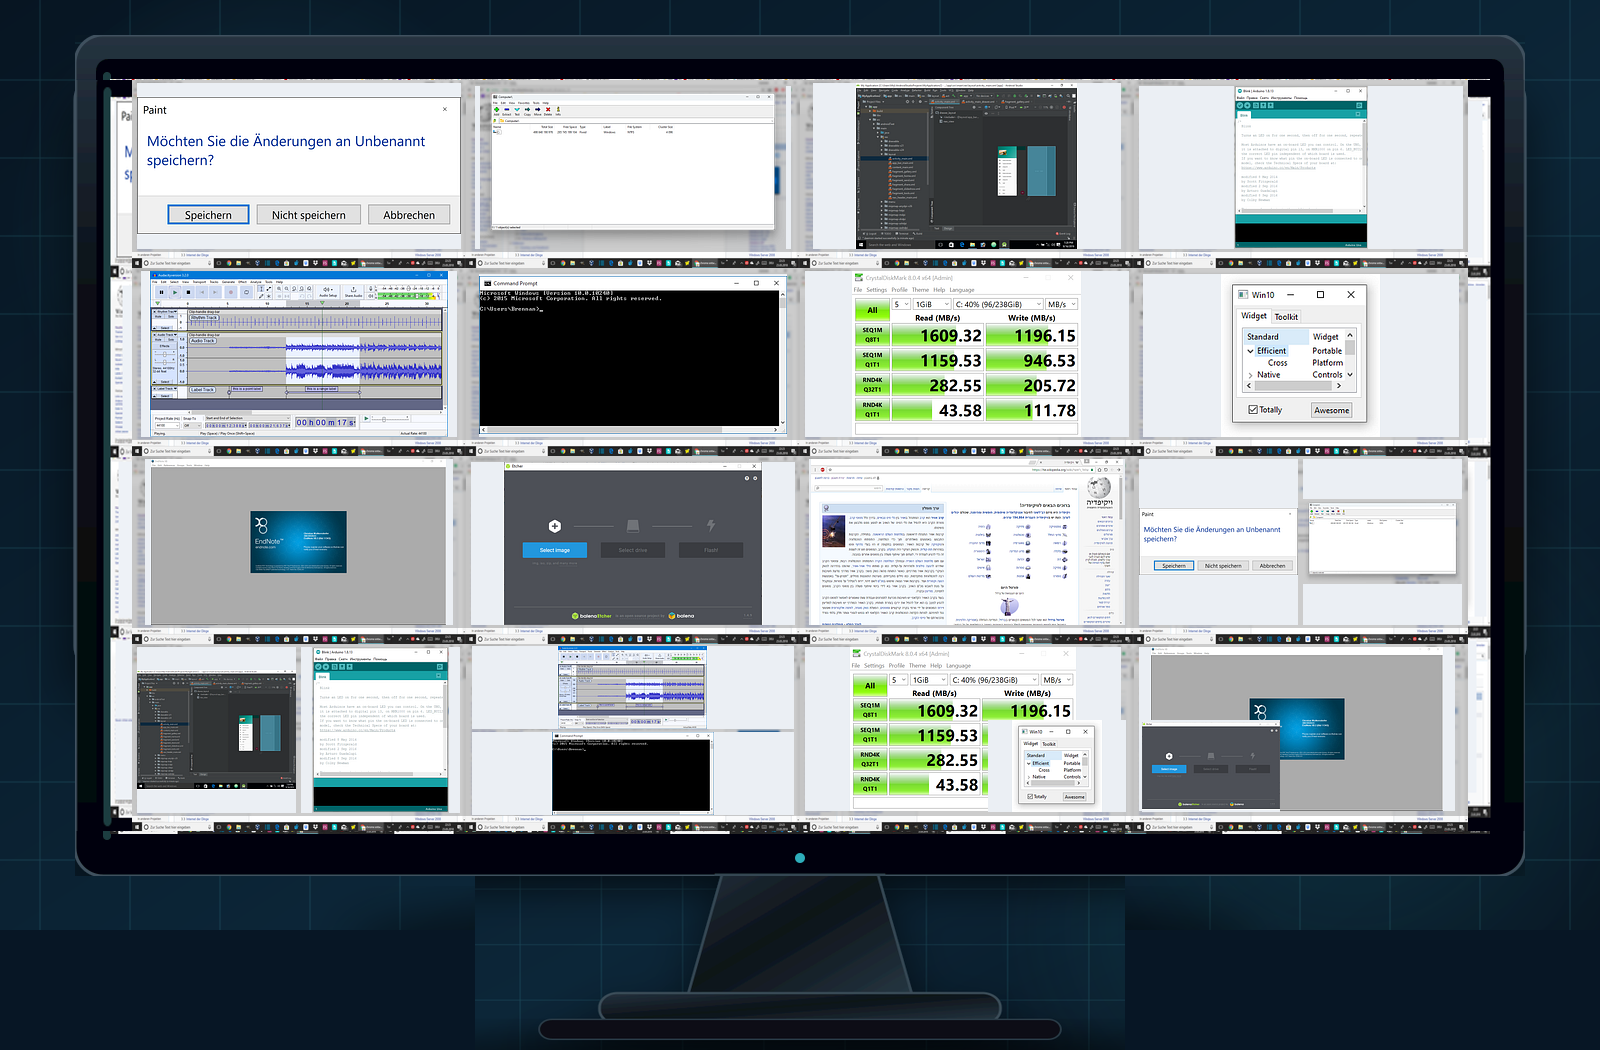
Собственные возможности удаленного рабочего стола учитывают низкую задержку и слабую работу сети, а также включают операции с файлами и камерой в одну и ту же систему разрешений.
安全工作空间DEV-021 · 研发中心
Сформируйте настраиваемую и отслеживаемую связь для реагирования на чрезвычайные ситуации от обнаружения аномалий до пакетной блокировки, обработки данных и архивирования проверок.
Политика или контрольный механизм выявляет риски и сохраняет необходимый контекст.
Быстро находите цели по организации, устройству и онлайн-статусу.
Заблокируйте, отключите или удалите данные после проверки или одобрения разрешения.
Запишите предмет, объект, время, причину и результат операции.
无论快速启用、完全私有、隔离网络还是跨地域混合架构,都可以围绕现有网络、安全制度和管理规模进行规划。
Быстрая активация и унифицированное обслуживание с помощью сервисной платформы.
Развертывается в пределах корпоративной инфраструктуры и периметра безопасности.
Адаптация к независимым офисным сетям, изолированным от сети общего пользования.
Гибкое сочетание по организации, региону и уровню данных.
Независимые ресурсы и выделенные границы эксплуатации и обслуживания.
实际部署架构、网络依赖与运维边界以正式技术方案为准。
传统云桌面、普通远控、DLP 和磁盘加密各有侧重。SWZ 更关注本机工作体验、设备失控保护、全球管理与事件处置的协同。
| Критерий сравнения | Безопасность терминала SWZ и удаленное управление | Традиционный облачный рабочий стол/VDI | Обычный пульт дистанционного управления | DLP/безопасность конечных точек | Шифрование одного диска |
|---|---|---|---|---|---|
| Основная рабочая вычислительная мощность | Родной терминал | Центр обработки данных или облачный хостинг | Родной терминал | Родной терминал | Родной терминал |
| Опыт локального использования | Близкая к родной рабочая среда | Затрагиваются сетевые и хостовые ресурсы. | Родная система | Родная система | Родная система |
| Изоляция двух сред | Встроенная интеграция | Обычно не участвует | Обычно недоступно | Обычно недоступно | Обычно недоступно |
| Неконтролируемая защита данных устройства | Ключевые возможности | Обычно полагается на сбой данных и контроль доступа. | Обычно это не основная компетенция. | Зависит от возможностей продукта | Одна из основных компетенций |
| Глобальное управление несколькими терминалами | Полная интеграция | обычно имеет | Частичное управление соединениями | обычно имеет | Обычно недоступно |
| Экранная стена и карусель | Встроенная интеграция | Зависит от платформы или расширения | Некоторые продукты имеют | Обычно это не основная компетенция. | Недоступно |
关于使用体验、双环境、安全边界、管理员权限和部署方式,我们先给出清晰、不过度承诺的说明。
SWZ Watcher — это платформа безопасности терминалов и удаленного управления. Он объединяет изоляцию двойной среды, глобальное управление несколькими терминалами, экранную стену, удаленный рабочий стол в слабой сети, управление файлами и камерами, запись рабочего стола, управление блокировкой одним щелчком мыши и возможности аудита на одной платформе.
Основные сведения о продуктеПодходит для организаций, которым необходимо защитить управленческие, финансовые, научно-исследовательские, юридические, проектные и клиентские данные. Он также подходит для ИТ-операций, сетевых магазинов, филиалов, иностранных команд и клиентов, которым требуется приватизация или автономное развертывание.
Основные сведения о продуктеПродуктовые решения могут начинаться с небольшого количества критически важных конечных точек и масштабироваться до крупномасштабных кластеров устройств в зависимости от размера организации. Официальный веб-сайт не устанавливает верхнего предела количества устройств на рекламном уровне, а конкретная емкость и планирование ресурсов будут подтверждены во время общения по развертыванию.
Основные сведения о продуктеДля повседневной офисной работы используется обычная среда, а для конфиденциальной деятельности — безопасное рабочее пространство. Обе среды изолированы друг от друга, а защищенное рабочее пространство открыто только для авторизованного персонала, поэтому конфиденциальные данные не попадают напрямую в среду общего использования.
Рабочая средаможет обеспечить отдельную авторизацию среды для единого входа в соответствии с планом доставки или режим, который по умолчанию соответствует нормальной среде и позволяет авторизованному персоналу входить в безопасное рабочее пространство. Конкретные методы доступа и настройки безопасности будут объяснены соответствующему персоналу только во время официального развертывания.
Рабочая средаВойдите с помощью предустановленного метода авторизации продукта. В целях защиты границ безопасности продукта на официальном веб-сайте не отображаются конкретные операции, последовательности запуска или подробности реализации. Инструкции будут предоставлены уполномоченному персоналу во время официальной доставки.
Рабочая средаСообщите нам размер вашего устройства, условия сети и ключевые сценарии, чтобы получить демонстрационные версии продукта и рекомендации по развертыванию, соответствующие границам вашей организации.