
保护
双环境隔离与离线持续保护
SWZ 守望者把双环境隔离、全球终端管理、4×4 屏幕墙、弱网远程桌面、文件与摄像头管理、录像审计和紧急锁控整合为一套企业级平台。
从敏感工作环境,到跨地点终端管理,再到风险事件处置,每一项操作都在统一身份、权限、审批和审计体系内完成。
双环境隔离与离线持续保护
电脑、手机、平板与 Web 管理
4×4 屏幕墙、轮播与录像
弱网远控、文件与摄像头管理
批量锁控、电源控制与数据处置
一台工作电脑承载两个用途清晰、相互隔离的环境。普通环境用于日常事务,安全工作空间用于敏感业务,访问方式由企业授权策略控制。
承载日常办公与一般操作
 安全工作空间
仅向获得授权的人员开放
通过电脑、手机、平板或 Web 访问管理平台,按总部、分支、门店、部门和设备分组查看状态并执行授权操作。
管理员可以通过电脑、手机、平板或 Web 查看状态、发起远控、处理文件和执行紧急锁控。
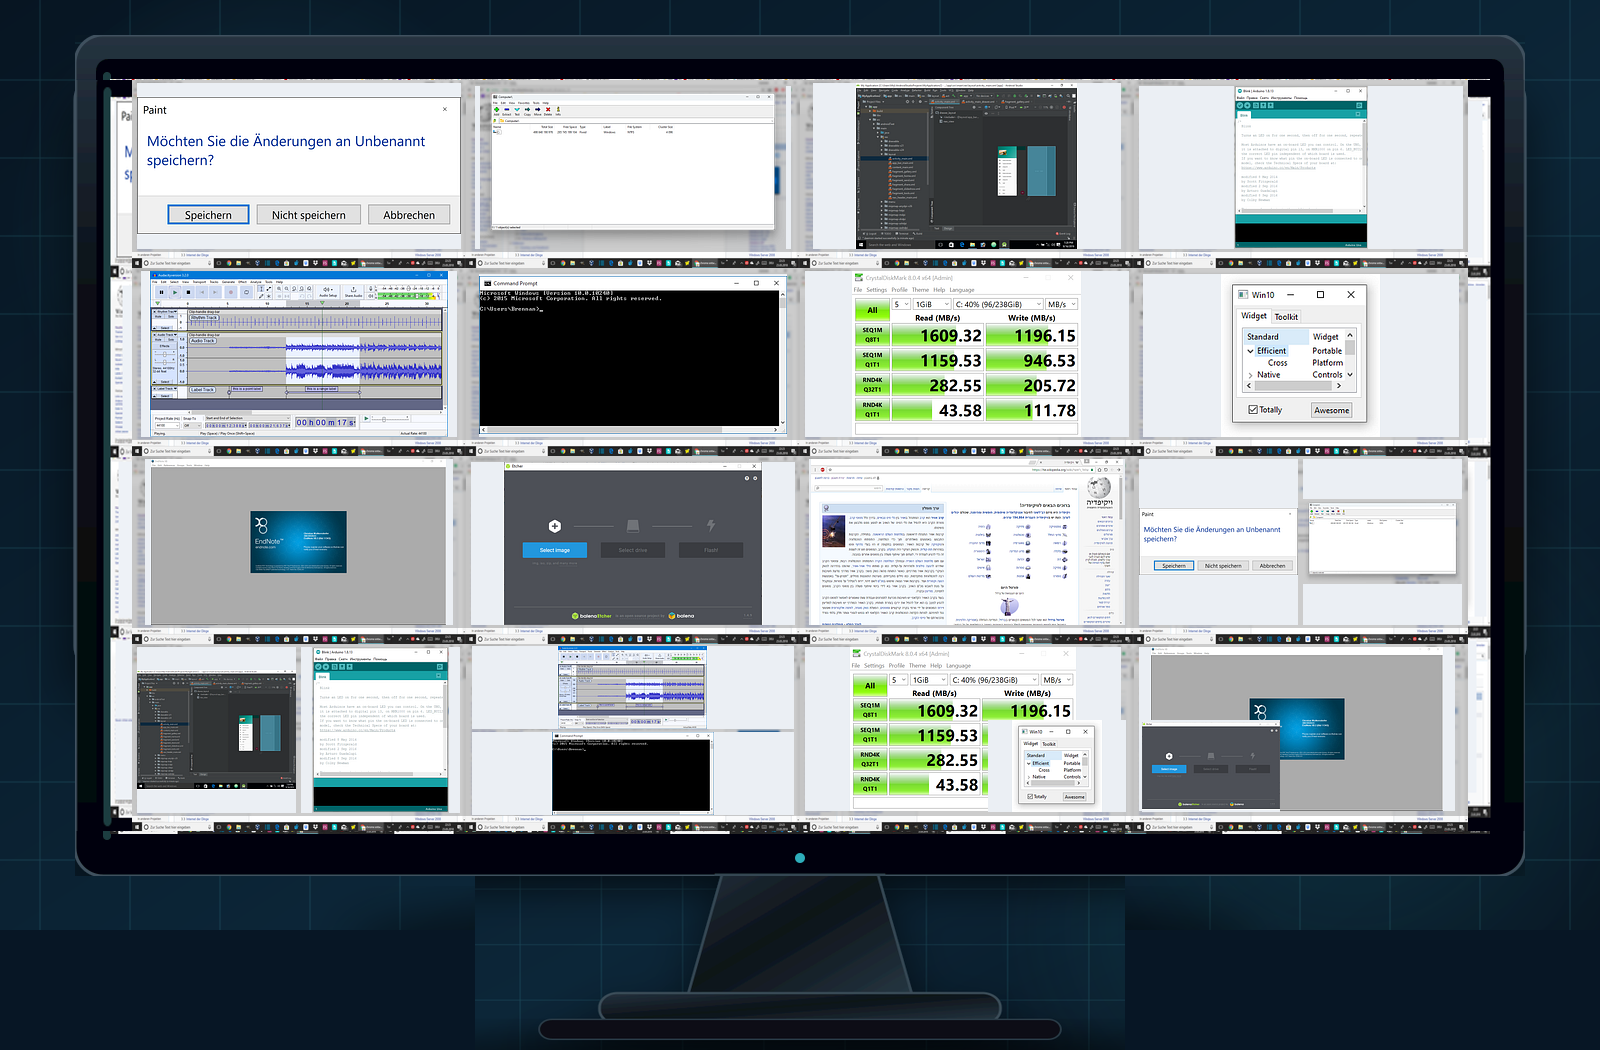
4×4 屏幕墙集中呈现多台工作电脑桌面,可按组织、部门、分组和风险状态筛选,并从预览直接进入单台终端。
自研远程桌面能力通过差异化画面传输优化跨地域与弱网体验,并把桌面、文件、摄像头和审计放进同一会话。
安全工作空间DEV-021 · 研发中心
设备丢失、人员离职或发生疑似泄密风险时,可快速定位目标终端,执行单台或批量锁定、关机、重启与受控数据处置。
Политика или контрольный механизм выявляет риски и сохраняет необходимый контекст.
Быстро находите цели по организации, устройству и онлайн-статусу.
Заблокируйте, отключите или удалите данные после проверки или одобрения разрешения.
Запишите предмет, объект, время, причину и результат операции.
所有能力均围绕企业自有或依法授权设备提供,并可通过管理员分权、关键操作审批和全程留痕降低管理滥用风险。
Обычная среда предполагает ежедневное использование, а безопасное рабочее пространство предоставляет конфиденциальные услуги. Эти двое образуют четкую границу доступа.
Рабочие данные остаются защищенными, а устройство или оборудование хранения данных остаются нечитаемыми при удалении из авторизованной среды.
Унифицированное управление межрегиональными устройствами, организациями, группами и политиками через ПК, мобильный телефон, планшет или Интернет.
Просмотр нескольких рабочих столов компьютеров на одном экране с поддержкой предварительного просмотра в реальном времени, карусели, группировки и фильтрации статуса риска.
Возможность дистанционного управления собственной разработки оптимизирует работу слабой сети за счет дифференцированной передачи изображения, принимая во внимание как скорость отклика, так и качество изображения.
Загружать, скачивать, распространять, собирать, перемещать и удалять файлы терминала в пределах авторизации.
Просмотр или запись видео с камеры на основе авторизации устройства и роли, а также все связанные действия будут входить в ссылку аудита.
Поддерживает непрерывную запись в режиме реального времени, карусельную запись или запись по правилам, сохраняя необходимый контекст до и после события.
Быстро заблокируйте доступ к одному или нескольким устройствам в случае потери устройства, увольнения персонала или возникновения чрезвычайной ситуации.
Выполняйте удаленное выключение, перезапуск, блокировку или обработку подключения в соответствии с политикой, чтобы сократить время ответа.
Сделайте целевые данные недоступными или удалите целевые файлы в пределах полномочий администратора.
Данные остаются защищенными, когда терминал временно отключен от сети, а политики и статус продолжают синхронизироваться после подключения к сети.
Разделите права администратора по организациям, устройствам и типам операций, а важные действия могут войти в процесс утверждения.
Удаленный просмотр, камеры, файлы и действия по удалению фиксируют объект, объект, время, причину и результат.
产品演示可根据敏感岗位、研发保护、IT 运维、分支机构、远程团队或高保密环境进行定向展示。