
保护
双环境隔离与离线持续保护
SWZ 守望者把双环境隔离、全球终端管理、4×4 屏幕墙、弱网远程桌面、文件与摄像头管理、录像审计和紧急锁控整合为一套企业级平台。
从敏感工作环境,到跨地点终端管理,再到风险事件处置,每一项操作都在统一身份、权限、审批和审计体系内完成。
双环境隔离与离线持续保护
电脑、手机、平板与 Web 管理
4×4 屏幕墙、轮播与录像
弱网远控、文件与摄像头管理
批量锁控、电源控制与数据处置
一台工作电脑承载两个用途清晰、相互隔离的环境。普通环境用于日常事务,安全工作空间用于敏感业务,访问方式由企业授权策略控制。
承载日常办公与一般操作
 安全工作空间
仅向获得授权的人员开放
通过电脑、手机、平板或 Web 访问管理平台,按总部、分支、门店、部门和设备分组查看状态并执行授权操作。
管理员可以通过电脑、手机、平板或 Web 查看状态、发起远控、处理文件和执行紧急锁控。
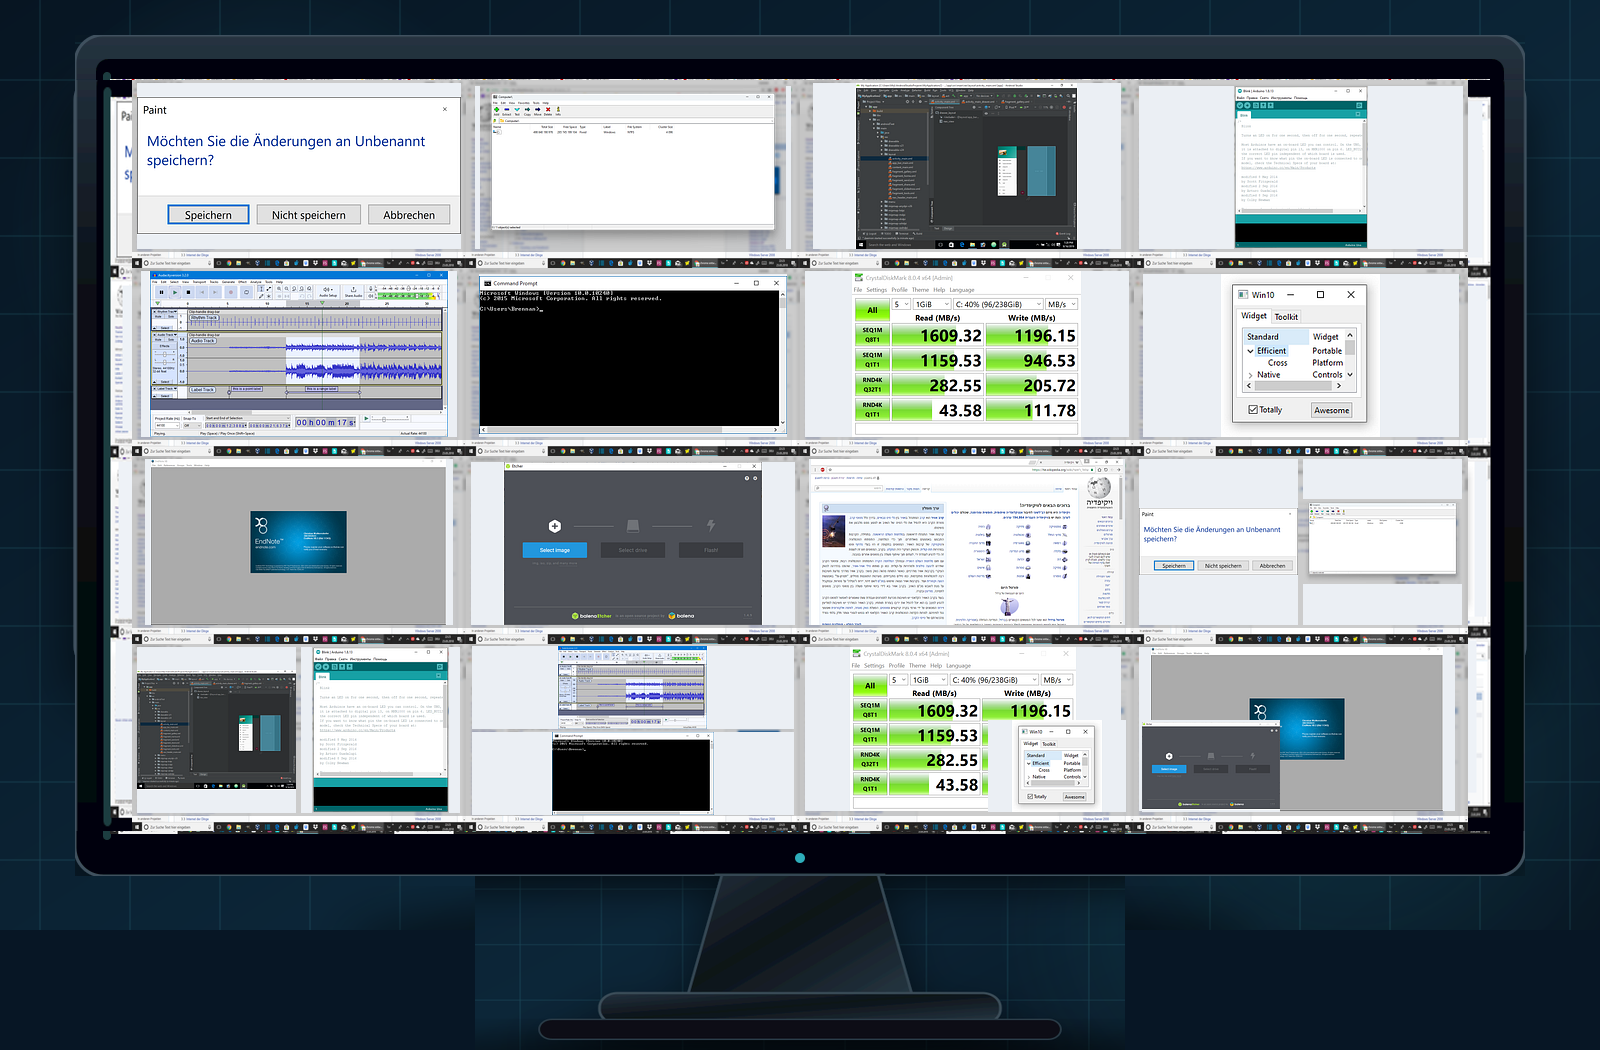
4×4 屏幕墙集中呈现多台工作电脑桌面,可按组织、部门、分组和风险状态筛选,并从预览直接进入单台终端。
自研远程桌面能力通过差异化画面传输优化跨地域与弱网体验,并把桌面、文件、摄像头和审计放进同一会话。
安全工作空间DEV-021 · 研发中心
设备丢失、人员离职或发生疑似泄密风险时,可快速定位目标终端,执行单台或批量锁定、关机、重启与受控数据处置。
정책 또는 감시자는 위험을 식별하고 필요한 컨텍스트를 유지합니다.
조직, 장치, 온라인 상태별로 대상을 빠르게 찾습니다.
권한 확인 또는 승인 후 데이터를 잠그거나 종료하거나 폐기합니다.
작업 주체, 대상, 시간, 원인 및 결과를 기록합니다.
所有能力均围绕企业自有或依法授权设备提供,并可通过管理员分权、关键操作审批和全程留痕降低管理滥用风险。
일반 환경에서는 일상적인 사용이 이루어지고 보안 작업 공간에서는 민감한 서비스가 전달됩니다. 두 가지는 명확한 액세스 경계를 형성합니다.
업무 데이터는 보호된 상태로 유지되며, 승인된 환경에서 제거해도 장치 또는 저장소 하드웨어는 읽을 수 없는 상태로 유지됩니다.
PC, 휴대폰, 태블릿 또는 웹을 통해 지역 간 장치, 조직, 그룹 및 정책을 통합 관리합니다.
실시간 미리보기, 캐러셀, 그룹화 및 위험 상태 필터링을 지원하여 한 화면에서 여러 컴퓨터 데스크톱을 볼 수 있습니다.
자체 개발한 원격 제어 기능은 응답 속도와 화질을 모두 고려한 차별화된 사진 전송을 통해 취약한 네트워크 환경을 최적화합니다.
허가된 범위 내에서 터미널 파일을 업로드, 다운로드, 배포, 수집, 이동, 삭제합니다.
장치 및 역할 권한에 따라 카메라 영상을 보거나 녹화하며, 관련된 모든 동작이 감사 링크로 들어갑니다.
실시간, 연속, 캐러셀 또는 정책 트리거 녹화를 지원하여 이벤트 전후에 필요한 컨텍스트를 유지합니다.
기기 분실, 직원 퇴사, 긴급 상황 발생 시 단일 또는 다중 기기에 대한 접근을 신속하게 차단합니다.
정책에 따라 원격 종료, 재시작, 잠금 또는 연결 처리를 수행하여 응답 시간을 단축합니다.
관리자 권한 범위 내에서 대상 데이터에 접근할 수 없도록 하거나 대상 파일을 삭제합니다.
단말기가 일시적으로 오프라인 상태인 경우에도 데이터는 보호되며, 온라인 상태가 된 후에도 정책과 상태가 계속 동기화됩니다.
관리자 권한을 조직, 기기, 작업 유형별로 나누어 영향력이 큰 작업은 승인 프로세스에 들어갈 수 있습니다.
원격 감시, 카메라, 파일 및 폐기 조치는 대상, 대상, 시간, 원인 및 결과를 기록합니다.
产品演示可根据敏感岗位、研发保护、IT 运维、分支机构、远程团队或高保密环境进行定向展示。