PRODUCT CAPABILITIES

一台电脑,两套世界;一个平台,管住所有终端

SWZ 守望者把双环境隔离、全球终端管理、4×4 屏幕墙、弱网远程桌面、文件与摄像头管理、录像审计和紧急锁控整合为一套企业级平台。

CAPABILITY MAP

保护、连接、看见、操作与处置

从敏感工作环境,到跨地点终端管理,再到风险事件处置,每一项操作都在统一身份、权限、审批和审计体系内完成。

01

保护

双环境隔离与离线持续保护

02

连接

电脑、手机、平板与 Web 管理

03

看见

4×4 屏幕墙、轮播与录像

04

操作

弱网远控、文件与摄像头管理

05

处置

批量锁控、电源控制与数据处置

DUAL ENVIRONMENT

普通环境与安全工作空间相互隔离

一台工作电脑承载两个用途清晰、相互隔离的环境。普通环境用于日常事务,安全工作空间用于敏感业务,访问方式由企业授权策略控制。

模式 A统一入口,根据授权凭据进入对应环境。
模式 B默认进入普通环境,授权后进入安全工作空间。
  • 安全工作空间仅向获得授权的人员开放
  • 设备或存储硬件脱离授权环境后,受保护数据保持不可读
  • 使用终端本机算力,减少云端宿主性能瓶颈
  • 具体进入方式和底层安全实现不在公开页面展示
双环境隔离公开概念演示
模式 A统一入口,根据授权凭据进入对应环境
模式 B默认进入普通环境,授权后进入安全工作空间
01普通环境

承载日常办公与一般操作

  • 默认日常使用
  • 基础办公与网络访问
  • 不直接呈现敏感业务数据
02安全工作空间

仅向获得授权的人员开放

  • 敏感业务工作
  • 数据持续处于保护状态
  • 权限、策略与审计联动
具体进入方式与实现细节仅在正式授权交付中说明
GLOBAL TERMINAL CONTROL

全球任何地点,统一管理企业终端

通过电脑、手机、平板或 Web 访问管理平台,按总部、分支、门店、部门和设备分组查看状态并执行授权操作。
从太空俯瞰夜间城市灯光,象征跨地域终端连接
GLOBAL TERMINAL CONTROL一个管理入口,连接不同地点的工作终端

管理员可以通过电脑、手机、平板或 Web 查看状态、发起远控、处理文件和执行紧急锁控。

电脑手机平板Web
总部 · 受保护华东分部 · 在线海外团队 · 已连接
SCREEN WALL & RECORDING

一屏查看多台桌面,异常操作及时发现

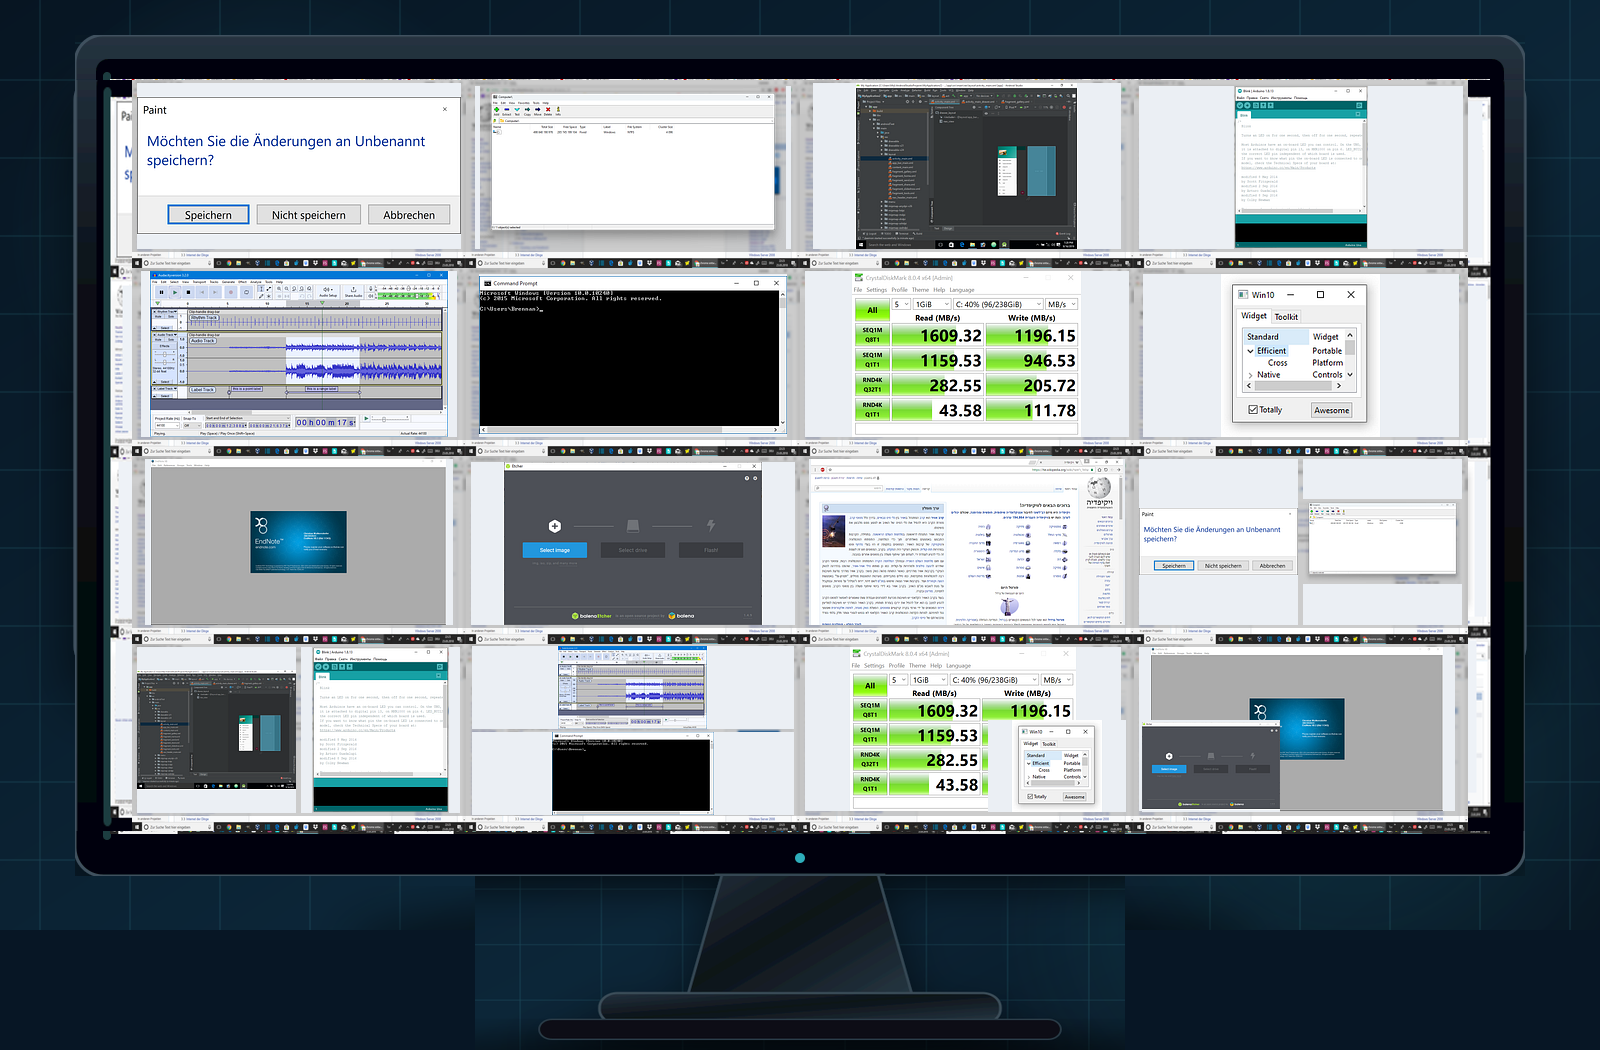
4×4 屏幕墙集中呈现多台工作电脑桌面,可按组织、部门、分组和风险状态筛选,并从预览直接进入单台终端。
  • 支持实时预览、自动轮播和分组巡检
  • 支持实时、持续或策略触发的桌面录像
  • 适用于安全值守、技术支持与事件复盘
  • 可见范围由角色和组织权限决定,所有查看行为留痕
4×4 实时屏幕墙产品演示素材
查看高清图
16 台桌面
一台显示器内以四列四行排列的十六个 Windows 工作桌面,展示屏幕墙集中查看效果
手机端可左右滑动查看高清桌面
实时预览轮播巡检分组筛选录像留痕
REMOTE OPERATIONS

弱网远控、文件和摄像头管理集中协同

自研远程桌面能力通过差异化画面传输优化跨地域与弱网体验,并把桌面、文件、摄像头和审计放进同一会话。

  • 远程桌面支持常用多屏、剪贴板和文件协作
  • 远程上传、下载、分发、收集、移动和删除文件
  • 摄像头查看与录制采用独立授权和完整审计
  • 实际流畅度受终端性能、带宽、延迟和网络稳定性影响
远程会话 · DEV-021
弱网优化连接
安全工作空间DEV-021 · 研发中心
连接稳定授权查看审计已启用
EMERGENCY RESPONSE

从异常发现到批量锁控,每一步都可追溯

设备丢失、人员离职或发生疑似泄密风险时,可快速定位目标终端,执行单台或批量锁定、关机、重启与受控数据处置。

  • 全球任意地点发起紧急锁控和远程电源操作
  • 使目标数据进入不可访问状态,或删除授权范围内的目标文件
  • 高影响操作可配置审批、理由与双人复核
  • 记录操作主体、对象、时间、原因和执行结果
风险事件响应链路从发现到复盘
  1. 01

    发现异常

    策略或值守人员发现风险,保留必要上下文。

  2. 02

    定位终端

    按组织、设备与在线状态快速定位目标。

  3. 03

    执行锁控

    经权限校验或审批后锁定、关机或处置数据。

  4. 04

    审计复盘

    记录操作主体、对象、时间、原因与结果。

分级权限关键操作审批全程审计留痕
ALL FEATURES

覆盖工作终端全生命周期的产品能力

所有能力均围绕企业自有或依法授权设备提供,并可通过管理员分权、关键操作审批和全程留痕降低管理滥用风险。

01

双环境隔离

普通环境承载日常使用,安全工作空间承载敏感业务,两者形成明确的访问边界。

02

敏感数据保护

工作数据持续处于受保护状态,设备或存储硬件脱离授权环境后保持不可读。

03

全球终端管理

通过 PC、手机、平板或 Web 统一管理跨地区设备、组织、分组和策略。

04

4×4 实时屏幕墙

一屏查看多台电脑桌面,支持实时预览、轮播、分组与风险状态筛选。

05

弱网远程桌面

自研远控能力通过差异化画面传输优化弱网体验,兼顾响应速度与画面质量。

06

远程文件管理

在授权范围内上传、下载、分发、收集、移动和删除终端文件。

07

远程摄像头管理

按设备与角色授权查看或录制摄像头画面,相关行为全部进入审计链路。

08

桌面录像与审计

支持实时、持续、轮播或策略触发录像,保留事件前后必要上下文。

09

一键批量锁控

在设备丢失、人员离职或突发事件中,快速阻断单台或多台设备访问。

10

远程电源与连接控制

按策略执行远程关机、重启、锁定或连接处置,缩短响应时间。

11

受控数据清除

使目标数据进入不可访问状态,或删除管理员授权范围内的目标文件。

12

离线持续保护

终端暂时离线时数据仍保持受保护状态,上线后继续同步策略与状态。

13

分级权限与审批

按组织、设备和操作类型划分管理员权限,高影响动作可进入审批流程。

14

全量管理审计

远程查看、摄像头、文件和处置行为记录主体、对象、时间、原因与结果。

START WITH CONTROL

选择适合您组织的能力组合

产品演示可根据敏感岗位、研发保护、IT 运维、分支机构、远程团队或高保密环境进行定向展示。