
保护
双环境隔离与离线持续保护
SWZ 守望者把双环境隔离、全球终端管理、4×4 屏幕墙、弱网远程桌面、文件与摄像头管理、录像审计和紧急锁控整合为一套企业级平台。
从敏感工作环境,到跨地点终端管理,再到风险事件处置,每一项操作都在统一身份、权限、审批和审计体系内完成。
双环境隔离与离线持续保护
电脑、手机、平板与 Web 管理
4×4 屏幕墙、轮播与录像
弱网远控、文件与摄像头管理
批量锁控、电源控制与数据处置
一台工作电脑承载两个用途清晰、相互隔离的环境。普通环境用于日常事务,安全工作空间用于敏感业务,访问方式由企业授权策略控制。
承载日常办公与一般操作
 安全工作空间
仅向获得授权的人员开放
通过电脑、手机、平板或 Web 访问管理平台,按总部、分支、门店、部门和设备分组查看状态并执行授权操作。
管理员可以通过电脑、手机、平板或 Web 查看状态、发起远控、处理文件和执行紧急锁控。
4×4 屏幕墙集中呈现多台工作电脑桌面,可按组织、部门、分组和风险状态筛选,并从预览直接进入单台终端。
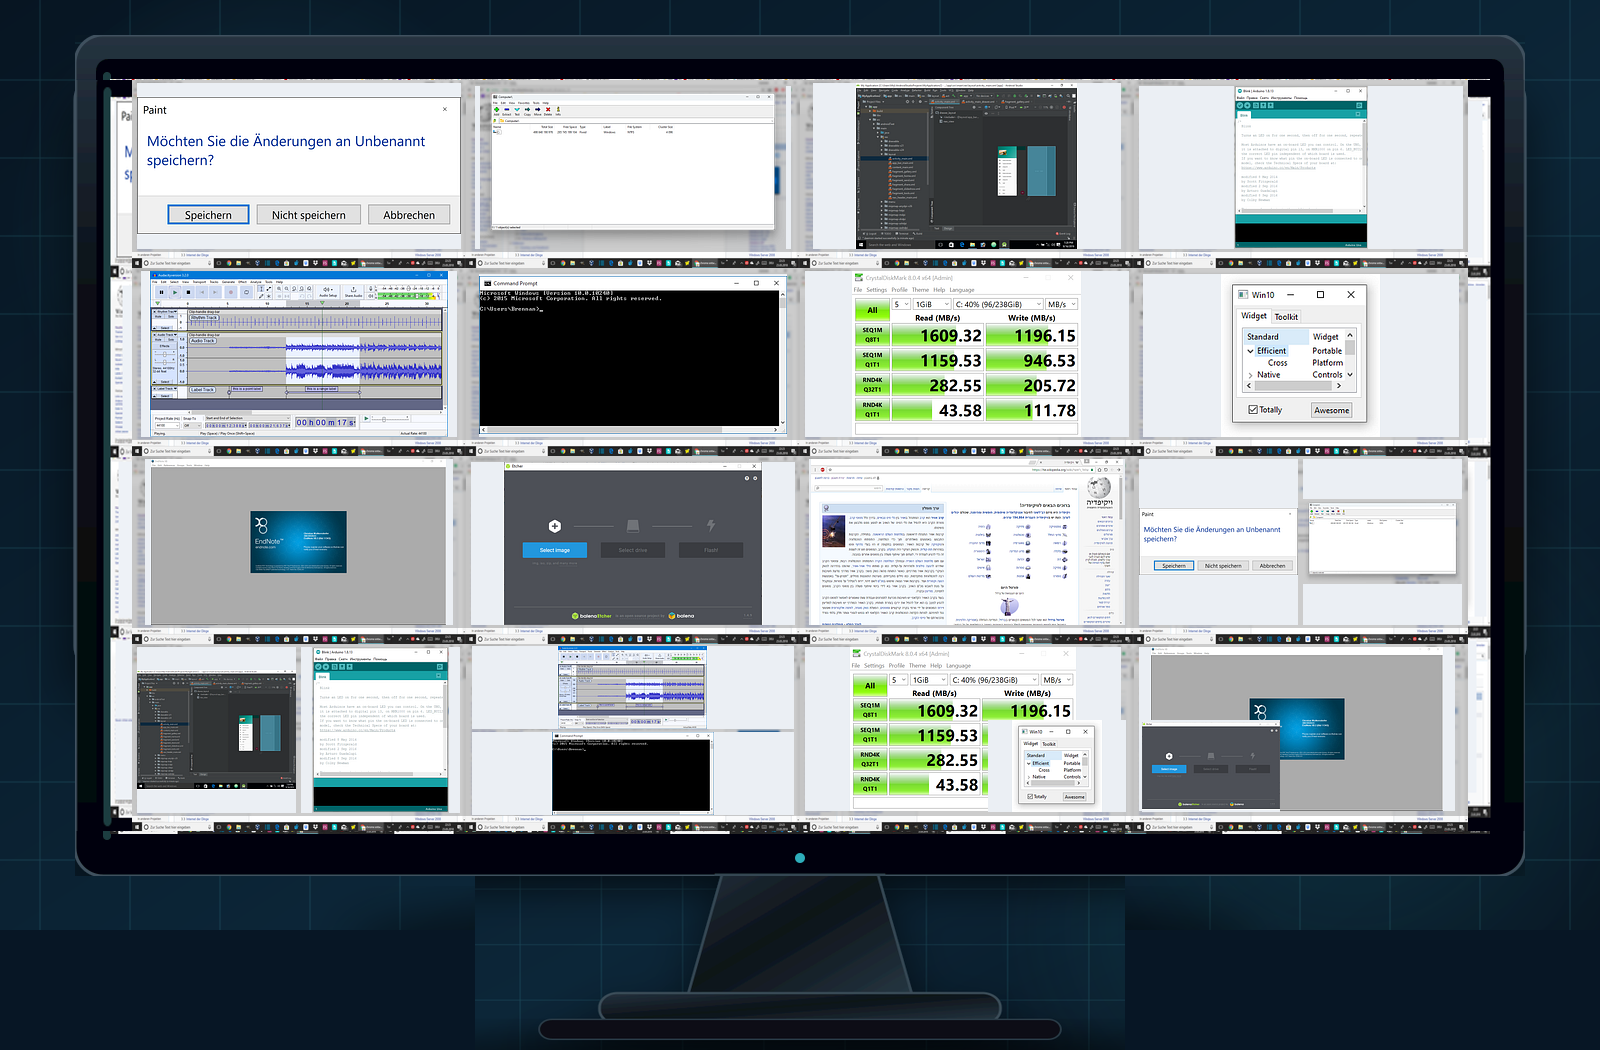
自研远程桌面能力通过差异化画面传输优化跨地域与弱网体验,并把桌面、文件、摄像头和审计放进同一会话。
安全工作空间DEV-021 · 研发中心
设备丢失、人员离职或发生疑似泄密风险时,可快速定位目标终端,执行单台或批量锁定、关机、重启与受控数据处置。
La politique ou le système de surveillance identifie les risques et conserve le contexte nécessaire.
Localisez rapidement les cibles par organisation, appareil et statut en ligne.
Verrouiller, arrêter ou supprimer les données après vérification ou approbation de l'autorisation.
Enregistrez le sujet, l'objet, l'heure, la cause et le résultat de l'opération.
所有能力均围绕企业自有或依法授权设备提供,并可通过管理员分权、关键操作审批和全程留痕降低管理滥用风险。
L'environnement normal comporte une utilisation quotidienne et l'espace de travail sécurisé comporte des services sensibles. Les deux forment une frontière d’accès claire.
Les données professionnelles restent protégées et l'appareil ou le matériel de stockage reste illisible lorsqu'il est retiré de l'environnement autorisé.
Gestion unifiée des appareils, organisations, groupes et politiques interrégionaux via PC, téléphone mobile, tablette ou Web.
Affichez plusieurs bureaux d'ordinateur sur un seul écran, prenant en charge l'aperçu en temps réel, le carrousel, le regroupement et le filtrage de l'état des risques.
La capacité de contrôle à distance auto-développée optimise l'expérience réseau faible grâce à une transmission d'image différenciée, en tenant compte à la fois de la vitesse de réponse et de la qualité de l'image.
Télécharger, télécharger, distribuer, collecter, déplacer et supprimer des fichiers de terminal dans le cadre de l'autorisation.
Visualisez ou enregistrez des images de caméra en fonction de l'autorisation de l'appareil et du rôle, et tous les comportements associés entreront dans le lien d'audit.
Prend en charge l'enregistrement en temps réel, continu, carrousel ou déclenché par une politique, en conservant le contexte nécessaire avant et après l'événement.
Bloquez rapidement l'accès à un ou plusieurs appareils en cas de perte d'appareil, de démission du personnel ou d'urgence.
Effectuez un arrêt, un redémarrage, un verrouillage ou un traitement de connexion à distance conformément à la politique pour raccourcir le temps de réponse.
Rendre les données cibles inaccessibles ou supprimer les fichiers cibles dans le cadre de l'autorisation de l'administrateur.
Les données restent protégées lorsque le terminal est temporairement hors ligne, et les politiques et l'état continueront d'être synchronisés après la mise en ligne.
Divisez les autorisations d'administrateur par organisation, appareil et type d'opération, et les actions à fort impact peuvent entrer dans le processus d'approbation.
La visualisation à distance, les caméras, les fichiers et les actions d'élimination enregistrent le sujet, l'objet, l'heure, la cause et le résultat.
产品演示可根据敏感岗位、研发保护、IT 运维、分支机构、远程团队或高保密环境进行定向展示。