
保护
双环境隔离与离线持续保护
SWZ 守望者把双环境隔离、全球终端管理、4×4 屏幕墙、弱网远程桌面、文件与摄像头管理、录像审计和紧急锁控整合为一套企业级平台。
从敏感工作环境,到跨地点终端管理,再到风险事件处置,每一项操作都在统一身份、权限、审批和审计体系内完成。
双环境隔离与离线持续保护
电脑、手机、平板与 Web 管理
4×4 屏幕墙、轮播与录像
弱网远控、文件与摄像头管理
批量锁控、电源控制与数据处置
一台工作电脑承载两个用途清晰、相互隔离的环境。普通环境用于日常事务,安全工作空间用于敏感业务,访问方式由企业授权策略控制。
承载日常办公与一般操作
 安全工作空间
仅向获得授权的人员开放
通过电脑、手机、平板或 Web 访问管理平台,按总部、分支、门店、部门和设备分组查看状态并执行授权操作。
管理员可以通过电脑、手机、平板或 Web 查看状态、发起远控、处理文件和执行紧急锁控。
4×4 屏幕墙集中呈现多台工作电脑桌面,可按组织、部门、分组和风险状态筛选,并从预览直接进入单台终端。
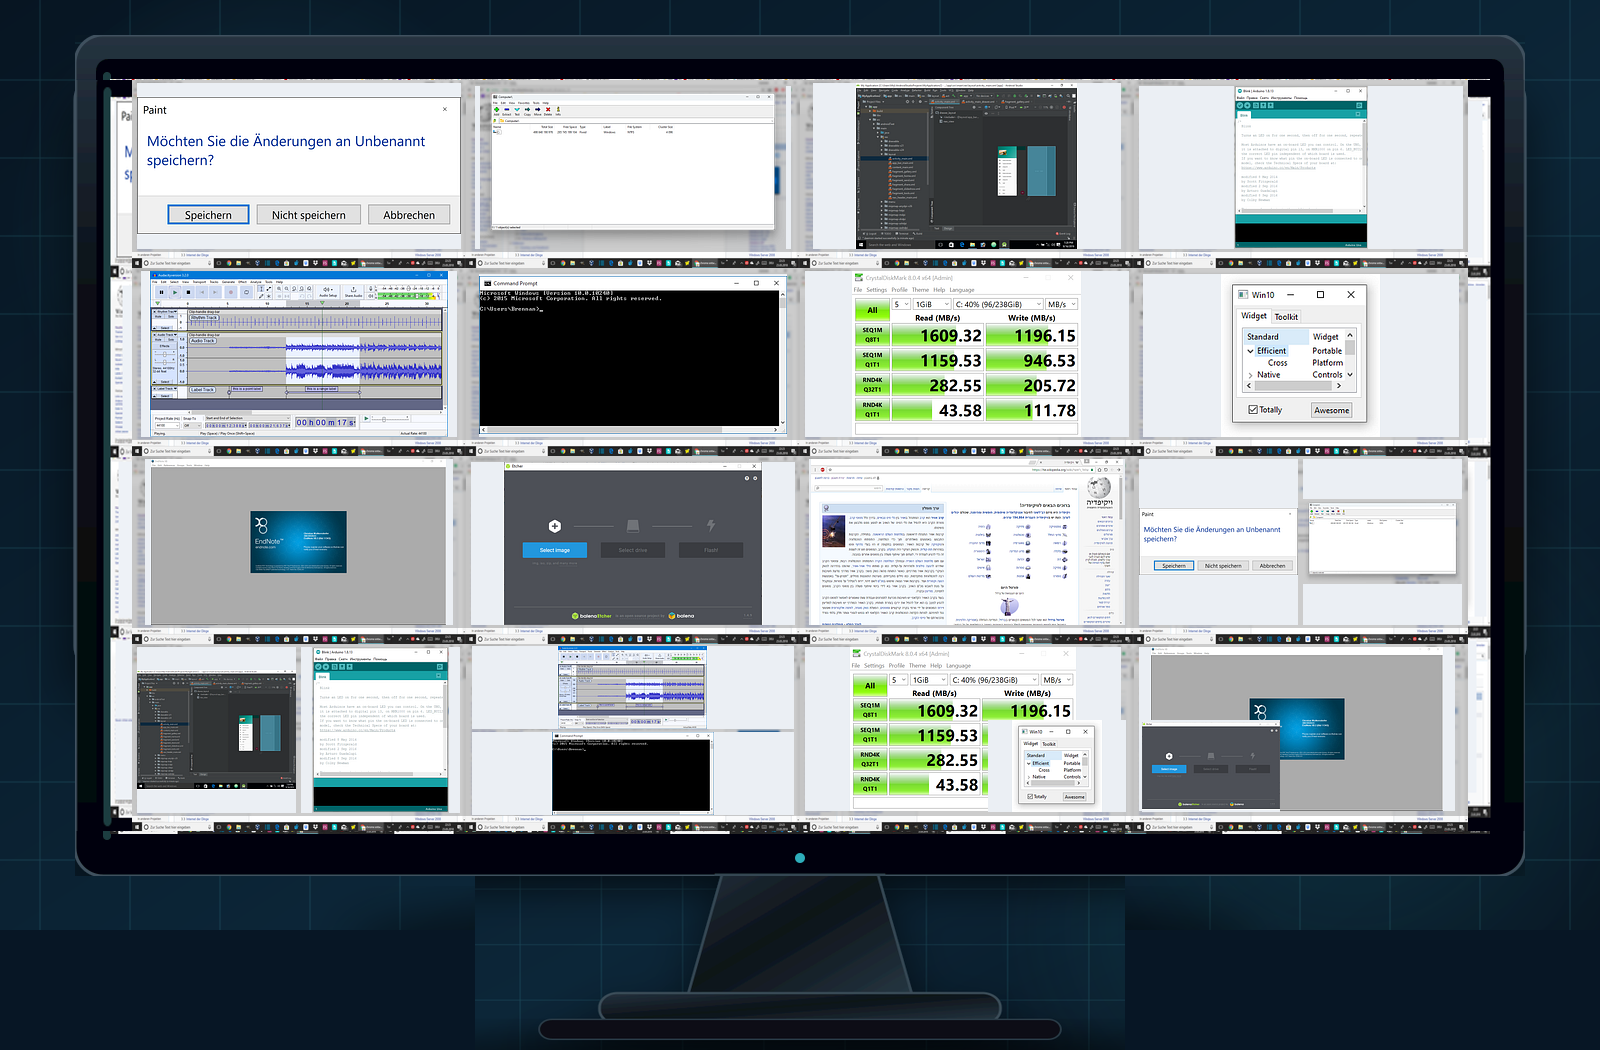
自研远程桌面能力通过差异化画面传输优化跨地域与弱网体验,并把桌面、文件、摄像头和审计放进同一会话。
安全工作空间DEV-021 · 研发中心
设备丢失、人员离职或发生疑似泄密风险时,可快速定位目标终端,执行单台或批量锁定、关机、重启与受控数据处置。
ポリシーまたはウォッチドッグはリスクを特定し、必要なコンテキストを保持します。
組織、デバイス、オンライン ステータスごとにターゲットをすばやく特定します。
権限の検証または承認後にデータをロック、シャットダウン、または破棄します。
操作の主体、対象、時刻、原因、結果を記録します。
所有能力均围绕企业自有或依法授权设备提供,并可通过管理员分权、关键操作审批和全程留痕降低管理滥用风险。
通常の環境では日常的な使用が行われ、安全なワークスペースでは機密性の高いサービスが行われます。 2 つは明確なアクセス境界を形成します。
許可された環境から削除されても、作業データは保護されたままであり、デバイスまたはストレージ ハードウェアは読み取り不可能なままです。
PC、携帯電話、タブレット、または Web を介して、地域を越えたデバイス、組織、グループ、およびポリシーを一元管理します。
複数のコンピュータのデスクトップを 1 つの画面に表示し、リアルタイム プレビュー、カルーセル、グループ化、リスク ステータスのフィルタリングをサポートします。
自社開発のリモート コントロール機能は、応答速度と画質の両方を考慮して、差別化された画像伝送を通じて脆弱なネットワーク エクスペリエンスを最適化します。
権限の範囲内で端末ファイルのアップロード、ダウンロード、配布、収集、移動、削除を行うこと。
デバイスと役割の承認に基づいてカメラ映像を表示または記録すると、関連するすべての動作が監査リンクに入ります。
リアルタイム、連続、カルーセル、またはポリシーによってトリガーされる録画をサポートし、イベントの前後に必要なコンテキストを保持します。
デバイスの紛失、従業員の退職、または緊急事態が発生した場合に、単一または複数のデバイスへのアクセスを迅速にブロックします。
ポリシーに従ってリモートシャットダウン、再起動、ロックまたは接続処理を実行し、応答時間を短縮します。
管理者権限の範囲内で、対象データにアクセスできないようにしたり、対象ファイルを削除したりします。
端末が一時的にオフラインの場合でもデータは保護され、オンラインになった後もポリシーとステータスは同期され続けます。
管理者の権限を組織、デバイス、操作の種類ごとに分割し、影響の大きいアクションを承認プロセスに含めることができます。
リモート表示、カメラ、ファイル、廃棄アクションは、主題、物体、時間、原因、結果を記録します。
产品演示可根据敏感岗位、研发保护、IT 运维、分支机构、远程团队或高保密环境进行定向展示。