
保护
双环境隔离与离线持续保护
SWZ 守望者把双环境隔离、全球终端管理、4×4 屏幕墙、弱网远程桌面、文件与摄像头管理、录像审计和紧急锁控整合为一套企业级平台。
从敏感工作环境,到跨地点终端管理,再到风险事件处置,每一项操作都在统一身份、权限、审批和审计体系内完成。
双环境隔离与离线持续保护
电脑、手机、平板与 Web 管理
4×4 屏幕墙、轮播与录像
弱网远控、文件与摄像头管理
批量锁控、电源控制与数据处置
一台工作电脑承载两个用途清晰、相互隔离的环境。普通环境用于日常事务,安全工作空间用于敏感业务,访问方式由企业授权策略控制。
承载日常办公与一般操作
 安全工作空间
仅向获得授权的人员开放
通过电脑、手机、平板或 Web 访问管理平台,按总部、分支、门店、部门和设备分组查看状态并执行授权操作。
管理员可以通过电脑、手机、平板或 Web 查看状态、发起远控、处理文件和执行紧急锁控。
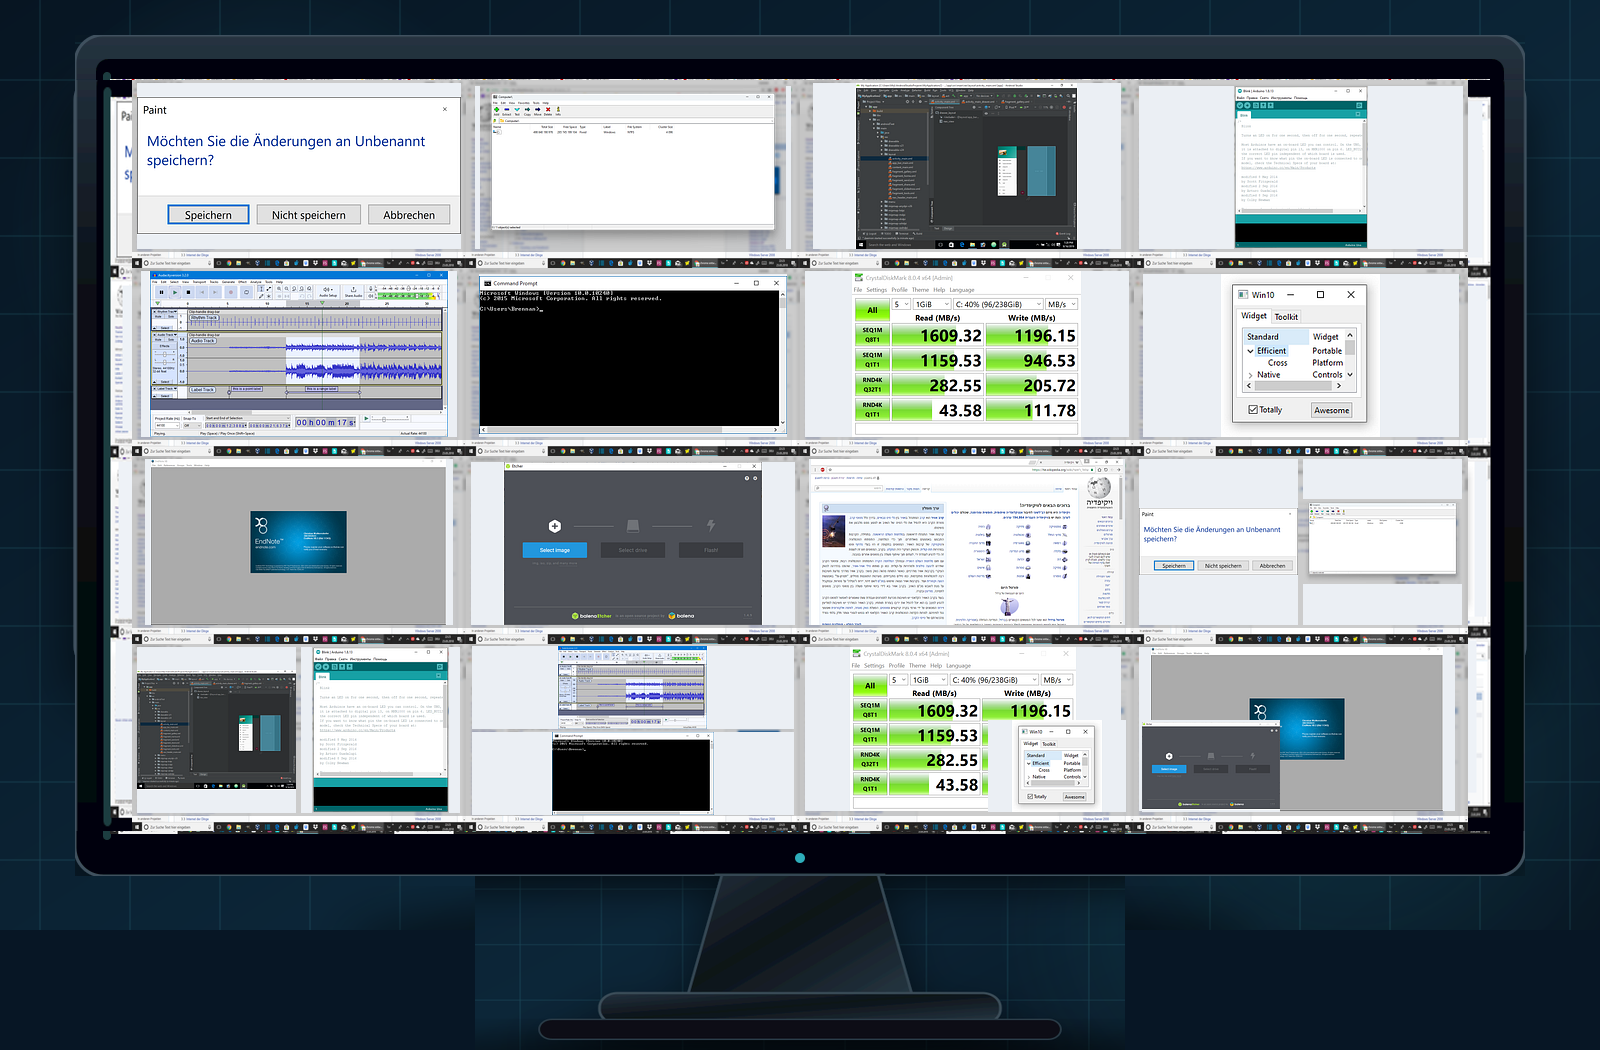
4×4 屏幕墙集中呈现多台工作电脑桌面,可按组织、部门、分组和风险状态筛选,并从预览直接进入单台终端。
自研远程桌面能力通过差异化画面传输优化跨地域与弱网体验,并把桌面、文件、摄像头和审计放进同一会话。
安全工作空间DEV-021 · 研发中心
设备丢失、人员离职或发生疑似泄密风险时,可快速定位目标终端,执行单台或批量锁定、关机、重启与受控数据处置。
La política o el organismo de control identifica los riesgos y conserva el contexto necesario.
Localice rápidamente objetivos por organización, dispositivo y estado en línea.
Bloquear, cerrar o eliminar datos después de la verificación o aprobación del permiso.
Registre la operación sujeto, objeto, tiempo, causa y resultado.
所有能力均围绕企业自有或依法授权设备提供,并可通过管理员分权、关键操作审批和全程留痕降低管理滥用风险。
El entorno normal conlleva el uso diario y el espacio de trabajo seguro conlleva servicios confidenciales. Ambos forman un claro límite de acceso.
Los datos laborales permanecen protegidos y el dispositivo o hardware de almacenamiento permanece ilegible cuando se elimina del entorno autorizado.
Gestión unificada de dispositivos, organizaciones, grupos y políticas interregionales a través de PC, teléfono móvil, tableta o web.
Vea varios escritorios de computadora en una pantalla, admitiendo vista previa en tiempo real, carrusel, agrupación y filtrado de estado de riesgo.
La capacidad de control remoto de desarrollo propio optimiza la experiencia de la red débil a través de una transmisión de imágenes diferenciada, teniendo en cuenta tanto la velocidad de respuesta como la calidad de la imagen.
Cargar, descargar, distribuir, recopilar, mover y eliminar archivos de terminal dentro del alcance de la autorización.
Vea o grabe imágenes de la cámara según el dispositivo y la autorización de función, y todos los comportamientos relacionados ingresarán al enlace de auditoría.
Admite grabación en tiempo real, continua, en carrusel o activada por políticas, conservando el contexto necesario antes y después del evento.
Bloquee rápidamente el acceso a uno o varios dispositivos en caso de pérdida del dispositivo, renuncia del personal o emergencias.
Realice el apagado, reinicio, bloqueo o procesamiento de conexión remotos de acuerdo con la política para acortar el tiempo de respuesta.
Haga que los datos de destino sean inaccesibles o elimine los archivos de destino dentro del alcance de la autorización del administrador.
Los datos permanecen protegidos cuando el terminal está temporalmente fuera de línea, y las políticas y el estado continuarán sincronizándose después de conectarse.
Divida los permisos de administrador por organización, dispositivo y tipo de operación, y las acciones de alto impacto pueden ingresar al proceso de aprobación.
La visualización remota, las cámaras, los archivos y las acciones de eliminación registran sujeto, objeto, tiempo, causa y resultado.
产品演示可根据敏感岗位、研发保护、IT 运维、分支机构、远程团队或高保密环境进行定向展示。