Plataforma de seguridad de terminales y gestión remota

Un ordenador. Dos entornos.Una plataforma para controlar todos los terminales

SWZ Watcher integra aislamiento de entorno dual, control remoto global, muro de pantalla, administración remota de archivos y cámaras, auditoría de operaciones sensibles y control de bloqueo de emergencia en la misma plataforma.

核心能力
Aislamiento de dos entornosGestión remota globalMuro de pantallas y grabaciónBloqueo con un clic
守望控制中心全部终端 128
实时屏幕墙 · 研发中心概念演示
安全状态
安全工作空间保护策略运行中
策略、连接与审计链路正常
事件与处置轨迹当前终端 FIN-008
  1. 发现异常文件操作
  2. 定位设备 FIN-008
  3. 执行受控锁定
  4. 审计记录已归档
查看完整审计机制
Cómputo local del terminalControl de baja latencia en redes débilesDespliegue cloud y privado了解完整能力
THREE CORE PILLARS

三项核心能力,
形成终端管理闭环

先隔离敏感工作环境,再连接全球终端,并在风险发生时快速锁控。保护、管理与处置不再分散在多套工具中。

01

Aislamiento de dos entornos

El entorno normal se ocupa de los asuntos diarios y el espacio de trabajo seguro alberga asuntos delicados. Los dos entornos están aislados entre sí y el acceso está controlado por políticas de autorización empresarial.
02

Gestión remota global

Gestione terminales distribuidos en diferentes ubicaciones a través de ordenadores, teléfonos móviles, tablets o Web, y complete de forma centralizada operaciones de visualización, asistencia, archivos y pólizas.

03

Bloqueo de emergencia

Cuando se pierde el equipo, el personal se va o existe riesgo de fuga, puede bloquear, apagar o realizar la eliminación controlada de datos de forma remota y mantener registros de auditoría completos.

RISK SURFACE

企业数据风险,
不只发生在网络边界

终端离开办公地点、文件异常操作、人员变化和管理权限越界,都可能让敏感数据失去控制。SWZ 从工作环境本身建立保护、可见性和处置能力。

01

Los datos confidenciales dejan límites controlados

Después de perder o quitar la computadora, o de retirar el hardware de almacenamiento del entorno autorizado, es difícil cubrir todos los riesgos de los datos confiando únicamente en la contraseña de inicio de sesión.

02

Los terminales de los empleados están dispersos y son difíciles de gestionar

Las oficinas centrales, las sucursales, las tiendas y los equipos salientes operan en todas las regiones, y falta una visión unificada del estado de los equipos, las pantallas de escritorio y la ejecución de políticas.

03

Las operaciones anormales carecen de registros en el sitio

Los movimientos de archivos confidenciales, las operaciones ilegales y las conversaciones anormales a menudo son difíciles de revisar con precisión después sin grabación ni contexto.

04

Velocidad de respuesta de emergencia insuficiente

Cuando se roba un equipo, el personal se marcha o se sospecha que se han filtrado secretos, si el bloqueo de lotes y la eliminación remota no son posibles, la ventana de riesgo seguirá ampliándose.

GLOBAL TERMINAL CONTROL

不受地点限制,
统一管理所有工作终端

管理员可通过电脑、手机、平板或 Web 进入统一管理平台,查看设备状态、发起远控、处理文件、审批操作并执行紧急锁控。

从太空俯瞰夜间城市灯光,象征跨地域终端连接
GLOBAL TERMINAL CONTROL一个管理入口,连接不同地点的工作终端

管理员可以通过电脑、手机、平板或 Web 查看状态、发起远控、处理文件和执行紧急锁控。

电脑手机平板Web
总部 · 受保护华东分部 · 在线海外团队 · 已连接
ONE CONTROL PLANE

从数据环境到事件处置,
形成完整保护链路

不是把零散工具简单叠加,而是围绕企业工作终端,把双环境、屏幕墙、弱网远控、文件与摄像头管理、录像审计和紧急处置放进同一套权限体系。

01DUAL ENVIRONMENT

Entorno general y espacio de trabajo seguro

Una computadora alberga dos entornos de uso mutuamente aislados, lo que permite límites claros entre el trabajo diario de oficina y los negocios sensibles.

  • Admite autorización de entorno independiente para entrada unificada o modo de entorno dual que de forma predeterminada es el entorno normal.
  • El espacio de trabajo seguro solo está abierto al personal autorizado y el método de entrada específico no se muestra en la página pública.
  • Los datos de trabajo están protegidos continuamente y el dispositivo o hardware de almacenamiento permanece ilegible cuando se elimina del entorno autorizado.
深入了解
双环境隔离公开概念演示
模式 A统一入口,根据授权凭据进入对应环境
模式 B默认进入普通环境,授权后进入安全工作空间
01普通环境

承载日常办公与一般操作

  • 默认日常使用
  • 基础办公与网络访问
  • 不直接呈现敏感业务数据
02安全工作空间

仅向获得授权的人员开放

  • 敏感业务工作
  • 数据持续处于保护状态
  • 权限、策略与审计联动
具体进入方式与实现细节仅在正式授权交付中说明
02GLOBAL CONTROL

Gestión global de terminales y muro de pantalla

Vea terminales interregionales desde un portal de administración y complete la vista previa, el carrusel, el registro y la eliminación según la organización, la agrupación y el estado de riesgo.

  • Admite PC, teléfono móvil, tableta y portal de administración web.
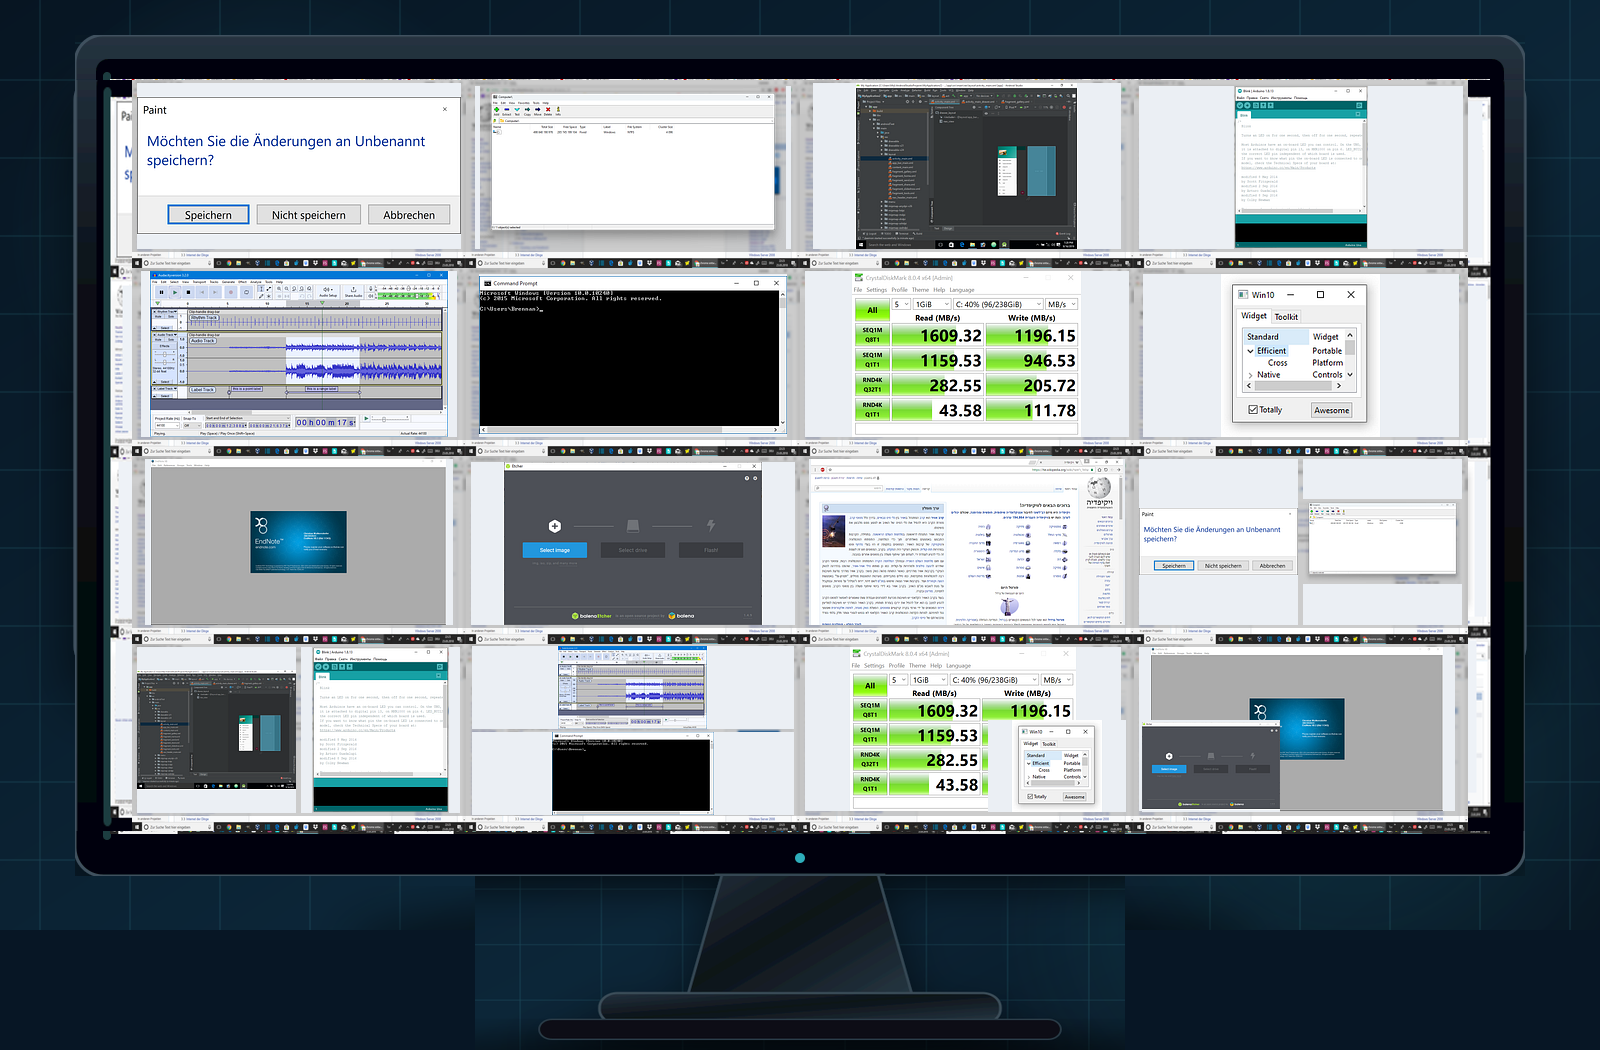
  • La pared de pantalla 4×4 muestra múltiples escritorios de manera centralizada y también se puede filtrar por departamento y estado de riesgo.
  • Ingrese a un solo terminal desde la vista previa de la pantalla y continúe realizando operaciones de control remoto, archivo o auditoría.
查看屏幕墙能力
4×4 实时屏幕墙产品演示素材
查看高清图
16 台桌面
一台显示器内以四列四行排列的十六个 Windows 工作桌面,展示屏幕墙集中查看效果
手机端可左右滑动查看高清桌面
实时预览轮播巡检分组筛选录像留痕
03REMOTE OPERATIONS

Control remoto de red, gestión de archivos y cámaras débiles

Las capacidades de escritorio remoto de desarrollo propio tienen en cuenta la baja latencia y la experiencia de red débil, e incorporan operaciones de archivos y cámaras en el mismo sistema de permisos.

  • Visualización y control autorizados de terminales remotos, que admiten colaboración común entre múltiples pantallas, portapapeles y archivos.
  • Explorar, cargar, descargar, distribuir, recopilar y eliminar archivos dentro del alcance de la autorización.
  • La visualización y grabación de la cámara se autorizan de forma independiente y se registran el sujeto, la hora y el objeto operativo.
了解远程操作
远程会话 · DEV-021
弱网优化连接
安全工作空间DEV-021 · 研发中心
连接稳定授权查看审计已启用
04AUDIT & RESPONSE

Auditoría de vídeo y control de bloqueo con una sola tecla

Forme un enlace de respuesta de emergencia configurable y rastreable desde el descubrimiento de anomalías hasta el bloqueo de lotes, el procesamiento de datos y el archivo de revisiones.

  • Admite grabación de escritorio en tiempo real, continua, en carrusel o activada por políticas.
  • Admite la ejecución única o por lotes de bloqueo, apagado, reinicio y procesamiento de datos controlado.
  • La aprobación se puede configurar para operaciones clave y las acciones del administrador también se rastrearán durante todo el proceso.
了解权限与审计
Flujo de respuesta a incidentesDe la detección a la revisión
  1. 01

    Detectar anomalía

    La política o el organismo de control identifica los riesgos y conserva el contexto necesario.

  2. 02

    Localizar terminal

    Localice rápidamente objetivos por organización, dispositivo y estado en línea.

  3. 03

    Aplicar bloqueo

    Bloquear, cerrar o eliminar datos después de la verificación o aprobación del permiso.

  4. 04

    Revisar auditoría

    Registre la operación sujeto, objeto, tiempo, causa y resultado.

Permisos por nivelesAprobación de acciones críticasTrazabilidad completa
DEPLOY YOUR WAY

适配不同组织边界的
五种部署方式

无论快速启用、完全私有、隔离网络还是跨地域混合架构,都可以围绕现有网络、安全制度和管理规模进行规划。

01

SaaS

Activación rápida y mantenimiento unificado por parte de la plataforma de servicios.

02

Implementación privada

Implementado dentro de la infraestructura y el perímetro de seguridad de propiedad de la empresa.

03

LAN fuera de línea

Adaptarse a redes de oficinas independientes aisladas de la red pública.

04

Implementación híbrida

Combinación flexible por organización, región y nivel de datos.

05

Alojamiento dedicado

Recursos independientes y límites de operación y mantenimiento dedicados.

实际部署架构、网络依赖与运维边界以正式技术方案为准。

SOLUTION FIT

不同于单一工具,
SWZ 连接完整控制链路

传统云桌面、普通远控、DLP 和磁盘加密各有侧重。SWZ 更关注本机工作体验、设备失控保护、全球管理与事件处置的协同。

Dimensión de comparaciónSeguridad del terminal SWZ y gestión remotaEscritorio en la nube tradicional/VDIControl remoto normalDLP / Seguridad de terminalesCifrado de disco único
Potencia informática de trabajo principalTerminal nativoCentro de datos o alojamiento en la nubeTerminal nativoTerminal nativoTerminal nativo
Experiencia de uso localEntorno de trabajo cercano al nativoAfectado por recursos de red y hostSistema nativoSistema nativoSistema nativo
Aislamiento de dos entornosIntegración nativaGeneralmente no involucradoGeneralmente no disponibleGeneralmente no disponibleGeneralmente no disponible
Protección de datos fuera de control del dispositivoCapacidades claveGeneralmente se basa en fallas de datos y control de accesoGeneralmente no es una competencia básicaDepende de las capacidades del productoUna de las competencias centrales
Gestión global de múltiples terminalesIntegración totalgeneralmente tieneGestión de conexiones parcialesgeneralmente tieneGeneralmente no disponible
Muro de pantalla y carruselIntegración nativaDepende de la plataforma o extensiónAlgunos productos tienenGeneralmente no es una competencia básicaNo disponible
QUESTIONS, ANSWERED

开始了解 SWZ 前,
您可能关心这些问题

关于使用体验、双环境、安全边界、管理员权限和部署方式,我们先给出清晰、不过度承诺的说明。

01¿Qué es SWZ Watcher?

SWZ Watcher es una plataforma de gestión remota y seguridad de terminales. Integra aislamiento de entorno dual, administración global de múltiples terminales, muro de pantalla, escritorio remoto de red débil, administración de archivos y cámaras, grabación de escritorio, control de bloqueo con un solo clic y capacidades de auditoría en la misma plataforma.

Conceptos básicos del producto
02¿Para qué empresas y puestos es adecuado SWZ?

Adecuado para organizaciones que necesitan proteger datos ejecutivos, financieros, de I+D, legales, de diseño y de clientes. También es adecuado para operaciones de TI, cadenas de tiendas, sucursales, equipos expatriados y clientes con requisitos de privatización o implementación fuera de línea.

Conceptos básicos del producto
03¿Existe un límite en la cantidad de computadoras administradas?

Las soluciones de productos pueden comenzar con una pequeña cantidad de puntos finales críticos y escalar a grupos de dispositivos a gran escala según el tamaño de la organización. El sitio web oficial no establece un límite superior en la cantidad de dispositivos a nivel promocional, y la capacidad específica y la planificación de recursos se confirmarán durante la comunicación de implementación.

Conceptos básicos del producto
04¿Cuál es la diferencia entre un ambiente normal y un espacio de trabajo seguro?

Se utiliza un entorno normal para el trabajo diario de oficina y un espacio de trabajo seguro para negocios delicados. Los dos entornos están aislados entre sí y el espacio de trabajo seguro solo está abierto al personal autorizado, de modo que los datos confidenciales no estén expuestos directamente al entorno de uso general.

Ambiente de trabajo
05¿Qué modelos de uso se admiten en entornos duales?

puede proporcionar una autorización de entorno independiente para una entrada unificada de acuerdo con el plan de entrega, o un modo que por defecto es un entorno normal y permite que el personal autorizado ingrese a un espacio de trabajo seguro. Los métodos de acceso específicos y las configuraciones de seguridad solo se explicarán al personal apropiado durante la implementación formal.

Ambiente de trabajo
06¿Cómo ingresar al espacio de trabajo seguro?

Ingrese a través del método de autorización preestablecido del producto. Para proteger los límites de seguridad del producto, el sitio web oficial no mostrará operaciones específicas, secuencias de activación ni detalles de implementación. Se proporcionarán instrucciones al personal autorizado durante la entrega oficial.

Ambiente de trabajo
START WITH CONTROL

Establecer el entorno de trabajo seguro propio de una empresa a partir de terminales clave

Cuéntenos el tamaño de su dispositivo, las condiciones de la red y los escenarios clave para obtener demostraciones de productos y recomendaciones de implementación que se ajusten a los límites de su organización.