
01
双环境隔离
普通环境处理日常事务,安全工作空间承载敏感业务。两个环境相互隔离,访问方式由企业授权策略控制。
先隔离敏感工作环境,再连接全球终端,并在风险发生时快速锁控。保护、管理与处置不再分散在多套工具中。
普通环境处理日常事务,安全工作空间承载敏感业务。两个环境相互隔离,访问方式由企业授权策略控制。
通过电脑、手机、平板或 Web 管理分布在不同地点的终端,集中完成查看、协助、文件与策略操作。
设备丢失、人员离职或发生泄密风险时,可远程锁定、关机或执行受控数据处置,并保留完整审计记录。
终端离开办公地点、文件异常操作、人员变化和管理权限越界,都可能让敏感数据失去控制。SWZ 从工作环境本身建立保护、可见性和处置能力。
电脑丢失、被带离或存储硬件脱离授权环境后,仅依赖登录口令难以覆盖全部数据风险。
总部、分支、门店和外派团队跨地域运行,设备状态、桌面画面与策略执行缺少统一视野。
敏感文件搬移、违规操作和异常会话如果缺少录像与上下文,事后往往难以准确复盘。
设备被盗、人员离职或疑似泄密时,如果无法批量锁定与远程处置,风险窗口会持续扩大。
管理员可通过电脑、手机、平板或 Web 进入统一管理平台,查看设备状态、发起远控、处理文件、审批操作并执行紧急锁控。
管理员可以通过电脑、手机、平板或 Web 查看状态、发起远控、处理文件和执行紧急锁控。
不是把零散工具简单叠加,而是围绕企业工作终端,把双环境、屏幕墙、弱网远控、文件与摄像头管理、录像审计和紧急处置放进同一套权限体系。
一台电脑承载两套相互隔离的使用环境,让日常办公与敏感业务保持清晰边界。
承载日常办公与一般操作
 安全工作空间
仅向获得授权的人员开放
从一个管理入口查看跨地域终端,按组织、分组和风险状态完成预览、轮播、录像与处置。
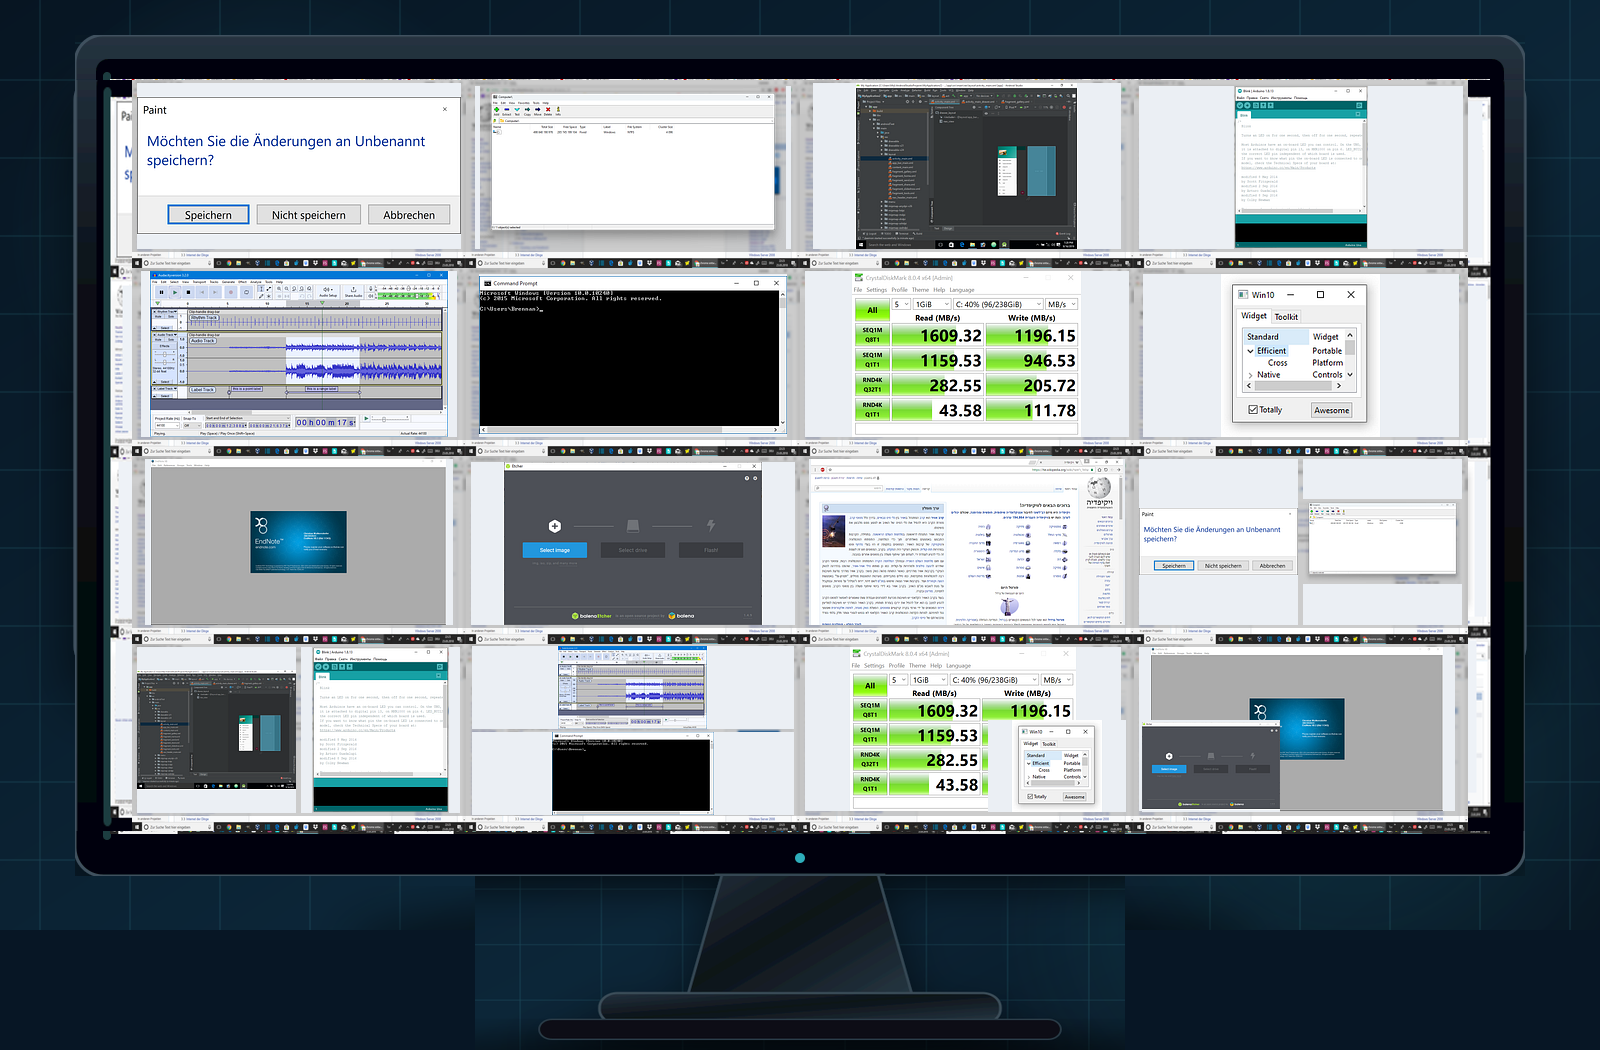
自研远程桌面能力兼顾低延迟与弱网体验,并把文件和摄像头操作纳入同一权限体系。
安全工作空间DEV-021 · 研发中心
从异常发现到批量锁定、数据处置和复盘归档,形成可配置、可追踪的应急响应链路。
策略或值守人员发现风险,保留必要上下文。
按组织、设备与在线状态快速定位目标。
经权限校验或审批后锁定、关机或处置数据。
记录操作主体、对象、时间、原因与结果。
无论快速启用、完全私有、隔离网络还是跨地域混合架构,都可以围绕现有网络、安全制度和管理规模进行规划。
快速启用,由服务平台统一维护。
部署在企业自有基础设施与安全边界内。
适配与公网隔离的独立办公网络。
按组织、地域与数据等级灵活组合。
独立资源与专属运维边界。
实际部署架构、网络依赖与运维边界以正式技术方案为准。
传统云桌面、普通远控、DLP 和磁盘加密各有侧重。SWZ 更关注本机工作体验、设备失控保护、全球管理与事件处置的协同。
| 对比维度 | SWZ 终端安全与远程管理 | 传统云桌面 / VDI | 普通远程控制 | DLP / 终端安全 | 单一磁盘加密 |
|---|---|---|---|---|---|
| 主要工作算力 | 终端本机 | 数据中心或云端宿主 | 终端本机 | 终端本机 | 终端本机 |
| 本地使用体验 | 接近原生工作环境 | 受网络与宿主资源影响 | 原生系统 | 原生系统 | 原生系统 |
| 双环境隔离 | 原生集成 | 通常不涉及 | 通常不具备 | 通常不具备 | 通常不具备 |
| 设备失控数据保护 | 核心能力 | 通常依赖数据不落地与访问控制 | 通常不是核心能力 | 视产品能力而定 | 核心能力之一 |
| 全球多终端管理 | 完整集成 | 通常具备 | 偏连接管理 | 通常具备 | 通常不具备 |
| 屏幕墙与轮播 | 原生集成 | 视平台或扩展而定 | 部分产品具备 | 通常不是核心能力 | 不具备 |
关于使用体验、双环境、安全边界、管理员权限和部署方式,我们先给出清晰、不过度承诺的说明。
SWZ 守望者是一套终端安全与远程管理平台。它把双环境隔离、全球多终端管理、屏幕墙、弱网远程桌面、文件与摄像头管理、桌面录像、一键锁控和审计能力整合在同一平台。
产品基础适合需要保护高管、财务、研发、法务、设计和客户资料的组织,也适合 IT 运维、连锁门店、分支机构、外派团队和对私有化或离线部署有要求的客户。
产品基础产品方案可从少量关键终端起步,并按组织规模扩展到大规模设备集群。官网不设置宣传层面的设备数量上限,具体容量与资源规划会在部署沟通中确认。
产品基础普通环境用于日常办公,安全工作空间用于敏感业务。两个环境相互隔离,安全工作空间仅向获得授权的人员开放,让敏感数据不直接暴露在普通使用环境中。
工作环境可根据交付方案提供统一入口的分环境授权,或默认进入普通环境、由授权人员进入安全工作空间的模式。具体进入方式和安全配置仅在正式部署中向相应人员说明。
工作环境通过产品预设的授权方式进入。为保护产品安全边界,官网不会展示具体操作、触发时序或实现细节,正式交付时会面向授权人员提供说明。
工作环境告诉我们您的设备规模、网络条件与重点场景,获取适合组织边界的产品演示和部署建议。